2026년 9월 24일은 Bitget 생태계가 오랫동안 기억할 날이 됐다. 국내 투자자들에게도 익숙한 글로벌 암호화폐 거래소 Bitget이 3억 5,160만 달러 규모의 해킹 공격을 받았다. Arkham Intelligence 데이터에 따르면. 약 20분이라는 짧은 시간 안에 대규모 자산 이동이 감지됐으며. 이는 Bitget 명의 핫월렛 여러 개와 콜드월렛 최소 하나에서 발생했다.
이상 징후는 플랫폼의 비정상적인 거동과 함께, 출금 문제를 호소하는 다수 사용자 제보로 처음 포착됐다. 초기 온체인 데이터 분석에서는 거래소 지갑으로 식별된 주소에서 약 1억 7,600만 달러가 빠져나간 것으로 나타났다. 이 이체는 Bitget 운영팀의 승인 없이 이뤄진 것으로 확인됐다.
Arkham Intelligence의 조사 결과
Arkham Intelligence 데이터에 따르면, 비정상적인 대형 이체 거래들이 약 20분 사이에 집중적으로 발생했다. 자금 출처는 Bitget 명의로 태그된 여러 핫월렛과 콜드월렛 최소 한 곳이었다. 핫월렛과 콜드월렛의 차이가 생소한 독자라면, 암호화폐 지갑 유형에 관한 별도 가이드를 참고하면 이해에 도움이 된다.
Arkham과 다른 암호화폐 전문 금융 매체들이 관련 정보를 공개한 후, Bitget은 공식 성명을 통해 해킹 피해 규모가 초기 추정치보다 크다는 사실을 인정했다. 최종 확인된 피해액은 약 3억 5,100만 달러에 달한다.
자산 이동 추적 과정에서 주소 0x770b...63Ee가 반복적으로 수신자로 등장했다. 이 주소는 매우 짧은 시간 동안 거래소 연결 지갑들로부터 ETH, AVAX, BNB, USDT, USDC, XAUT 등 다양한 자산을 수령했다.
해커들이 사용한 공격 방식
이번 해킹의 수법은 여러 면에서 이례적이다. 다수의 지갑이 서로 다른 자산을 동일한 주소로, 극히 짧은 시간 안에 전송했다. 거래소 해킹 시 자금이 매우 빠르게 이동하는 경우는 드물지 않다. 다만 거래소 자체도 지갑 유지보수나 수탁 변경 작업 중에 내부 자금을 순차적으로 이동시키는 경우가 있어. 초기에는 정상 운영과의 구분이 쉽지 않았다.
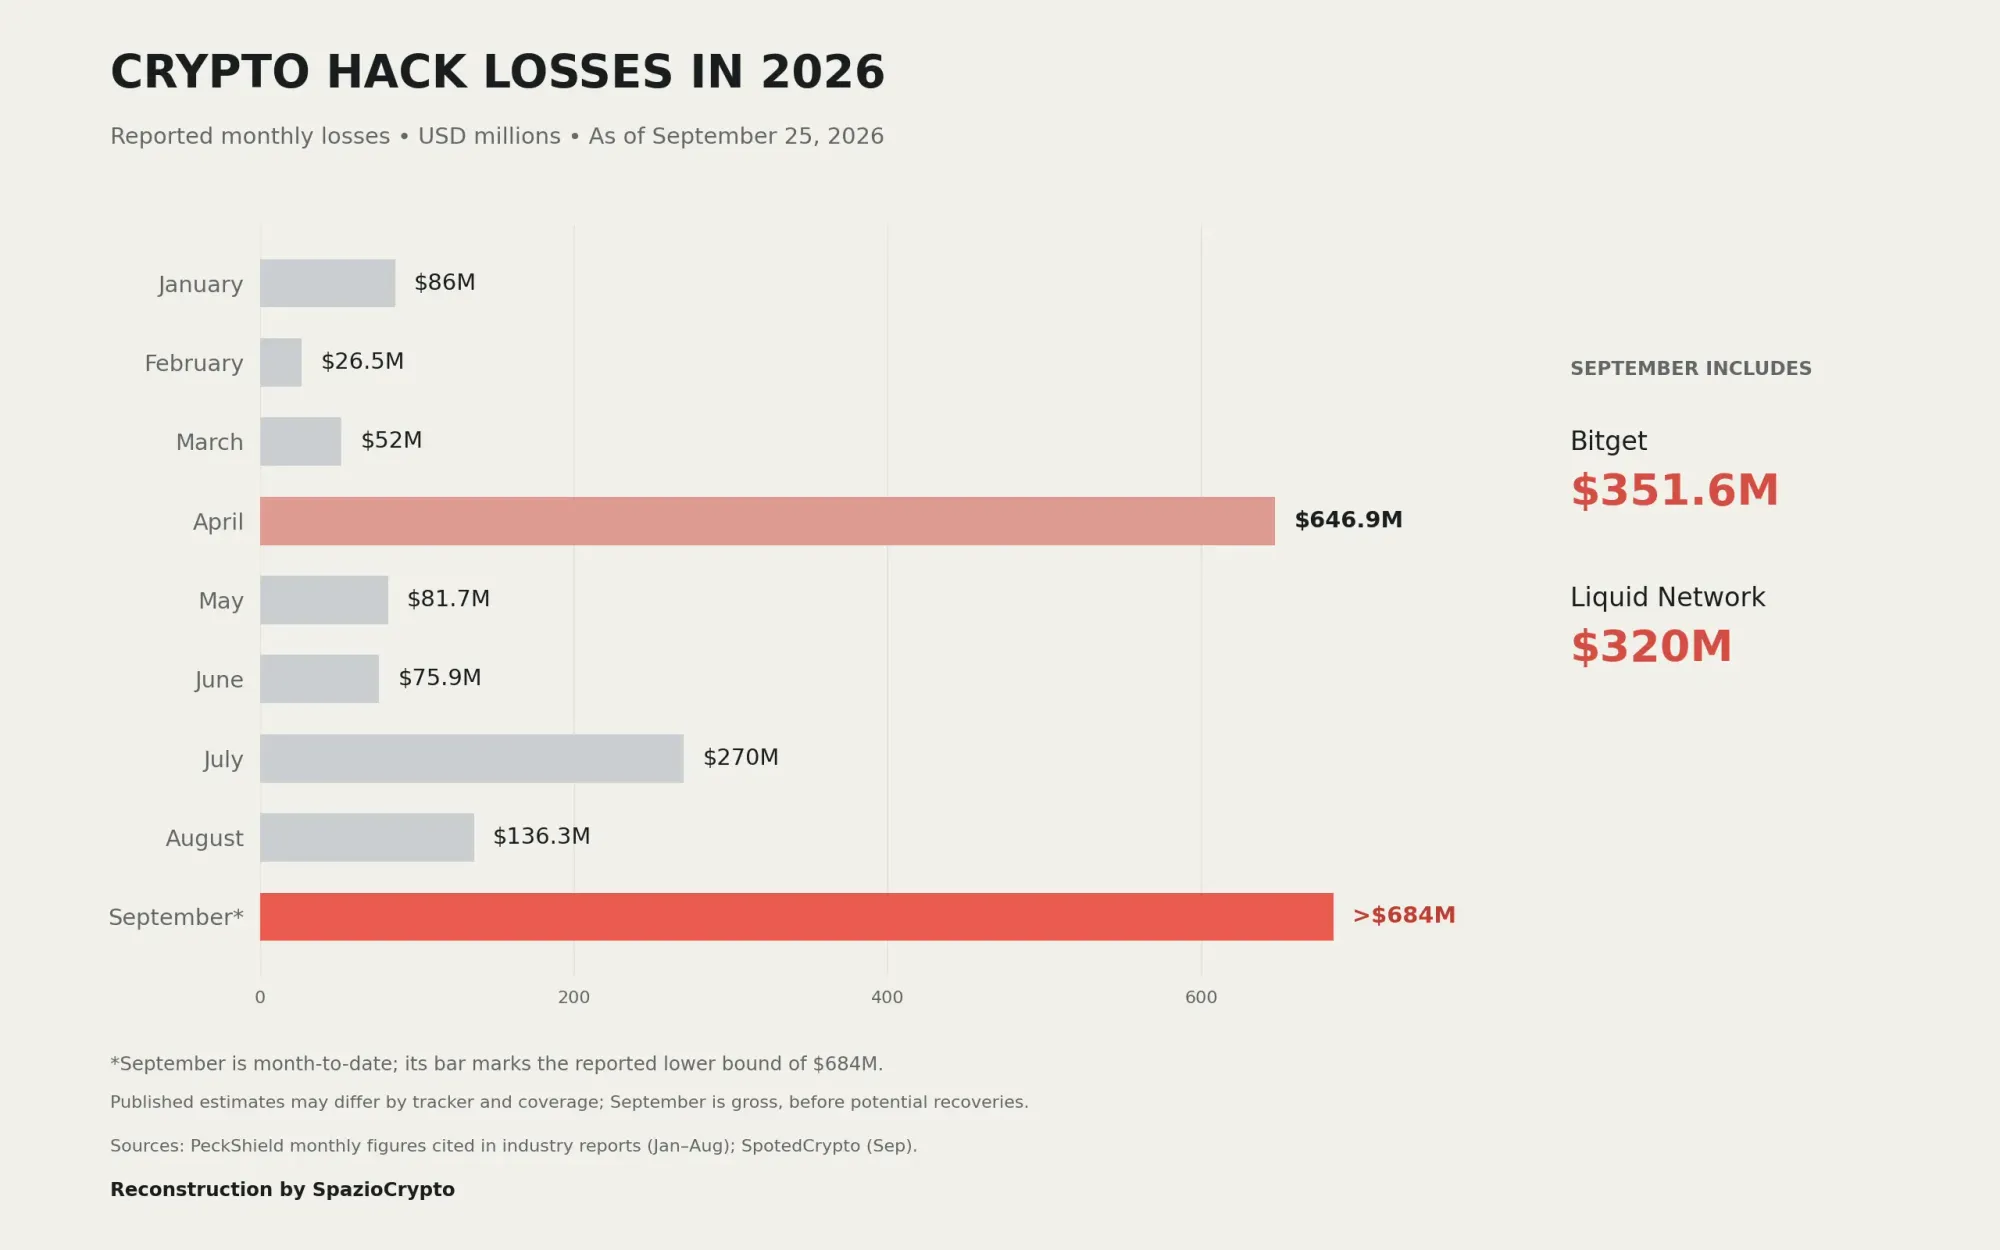
최근 발생한 다른 해킹 사례들과 비교하면 수법이 다르다. Fogo 해킹 사건에서는 공격자가 단 하나의 계정에 4억 개의 Fogo 토큰을 전송한 뒤 다른 지갑으로 일괄 이동시켰다. Coldcard 사건은 개발자들이 이미 오래전부터 인지하고 있었지만 끝내 패치하지 않은 프로그래밍 버그를 해커가 악용한 경우였다. 이번 Bitget 해킹은 두 사례와 달리 다수 지갑에서 동시다발적으로 자산이 빠져나간 점이 특징적이다.
이처럼 대형 해킹이 잇따르면서, 거래소 보안 체계와 그 안에 보관된 자산을 어떻게 보호할 것인가라는 질문이 다시 한번 업계 전반에 제기되고 있다. 국내 투자자들도 DAXA 소속 거래소인 업비트, 빗썸 등에 보관된 자산의 보안 수준에 관심을 기울일 필요가 있다.
한편 Bitget은 보안 조치로 사용자 출금을 일시 중단한 상태다. 거래소 CEO Gracy Chen은 라이브 방송에서 피해 전액이 Bitget 사용자 보호 펀드(User Protection Fund) 범위 안에 포함된다고 밝히며 사용자들을 안심시켰다.
[SECURITY NOTICE] Bitget Hot Wallet Incident, September 24, 2026
, Gracy Chen @Bitget (@GracyBitget) September 24, 2026
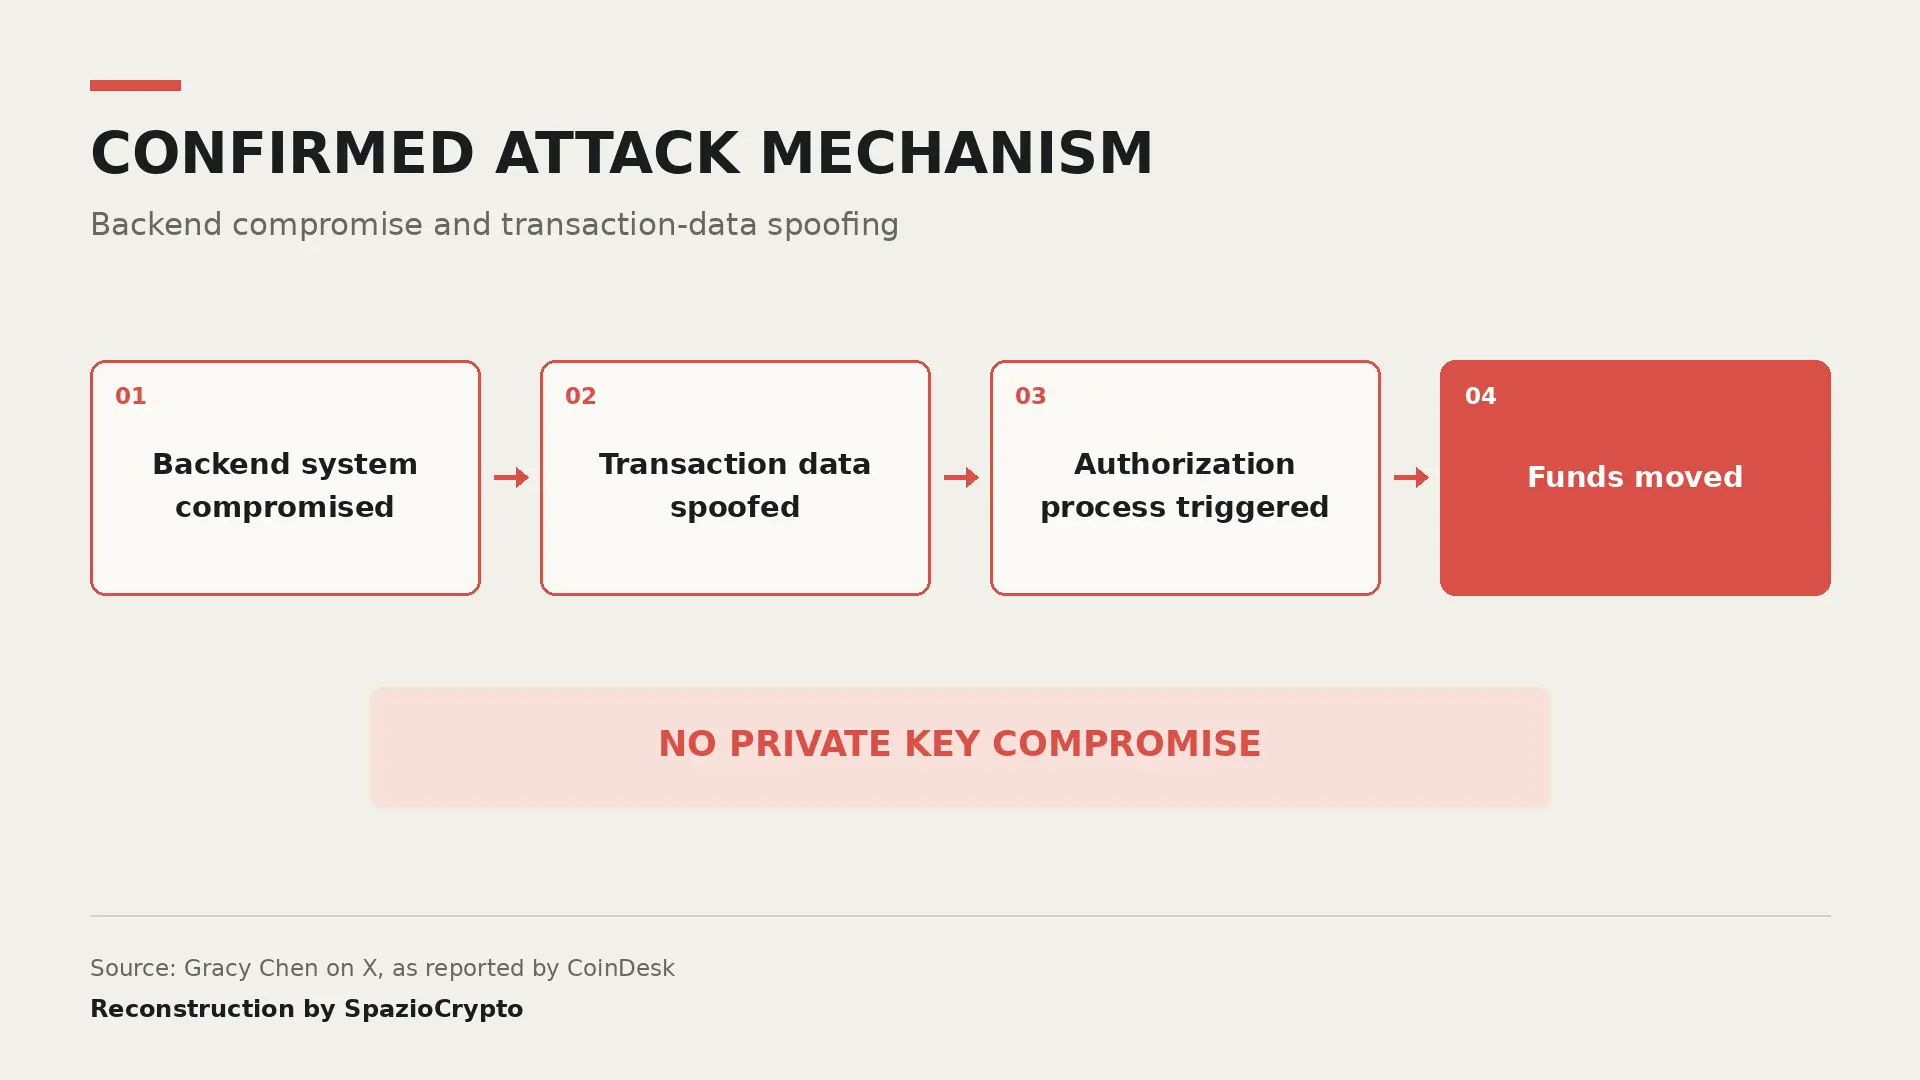
At 18:31 UTC on September 24, 2026, Bitget's security systems detected unauthorized transfers from some of our hot wallets. Our security team activated emergency response protocols immediately.
What we have…
Bitget의 즉각적인 대응
공격 이후 불안감이 확산되는 상황에서도, Bitget의 대응 속도는 주목할 만하다. CEO Gracy Chen은 3시간 이상의 라이브 방송을 통해 상황을 직접 설명하고 플랫폼의 대응 과정을 투명하게 공개했다. Arkham과 Beincrypto가 초기에 약 1억 7,000만 달러 규모로 보도하던 시점에. Bitget은 이미 실제 피해 규모가 이보다 크다는 사실을 스스로 밝혔다. 이 같은 선제적 공개는 업계에서 이례적인 투명성으로 평가된다.
사태는 아직 진행 중이지만, Bitget은 이미 공격자를 추적하고 있으며 해킹의 구체적인 경위 파악에 속도를 내고 있다고 밝혔다. 사용자 보호 펀드가 실제로 작동할지. 그리고 금융감독원(FSS)이 국내 거래소들에 유사 사건 대비 보안 강화를 요구할지 여부가 향후 관전 포인트다. Bitget 계정을 보유한 국내 투자자라면 공식 채널을 통한 출금 재개 공지를 주시할 필요가 있다.