프로토콜은 버텼다. 무너진 것은 트레이더가 주문 서명에 사용한 외부 소프트웨어였다.
2026년 11월 16일, 이더리움 레이어2 기반 무기한 선물 플랫폼 Lighter는 오전 중 출금을 일시 중단한 뒤 재개했다. 현지 시각 18:20 UTC에 공개된 사후 분석 보고서에 따르면. 공식 SDK 외부의 서명 소프트웨어가 논스를 재사용해 공개 서명으로부터 API 개인 키를 복원할 수 있게 됐다. Cointelegraph가 인용한 Bitquery의 온체인 분석에서는 10,393,057 USDC가 출금된 사실이 확인됐으며. Lighter 보안 위원회는 피해를 입은 트레이더에게 약 500만 달러를 반환했다.
이번 보도는 The Defiant, TokenPost, CoinDesk, Cointelegraph, crypto.news를 참고했다. Lighter의 X 게시물은 직접 열람이 불가해 게시물 ID로 시각을 추정했으며, Bitquery 분석은 CoinDesk와 Cointelegraph를 통해 인용했다.
, Lighter (@Lighter_xyz) November 16, 2026
Deposits and withdrawals are back to normal following the deactivation of Guardian Mode by the Lighter Security Council.
, Lighter (@Lighter_xyz) November 16, 2026
More details on what happened: https://t.co/HLIw6E7UdO https://t.co/rYf8oXx7Du
프로토콜은 안전했다, 문제는 클라이언트 소프트웨어
Lighter는 이번 사고의 원인을 자사 SDK가 아닌, 피해 계정이 사용한 외부 서명 코드로 지목했다. 프로토콜, 스마트 컨트랙트, 인프라는 손상되지 않았다는 것이 Lighter 측의 공식 입장이다. 논스란 디지털 서명 생성 시 단 한 번만 사용해야 하는 비밀 값이다. 동일한 논스가 두 개의 서명에 사용되면, 암호학적 연산으로 개인 키를 역산할 수 있다. 이는 응용 암호학 분야에서 수년간 알려진 취약점이다.
피해 주체에 대해서는 보도마다 뉘앙스가 다르다. The Defiant는 한 트레이더와 그의 API 키를 언급했고, CoinDesk는 Lighter가 마켓 메이커 API 연동 계정 보유자들에게 사전 경고를 했다고 보도했다. crypto.news가 인용한 연구자들은 두 개의 대형 마켓 메이커 계정을 언급했다. 문제의 서명 소프트웨어 명칭은 공개되지 않았다.
제한된 키가 찾아낸 우회로
Lighter의 API 키는 외부 지갑으로의 직접 출금 기능을 지원하지 않는다. Cointelegraph가 인용한 공식 문서에 따르면 또한 API 키는 거래 실행. 포지션 관리, 동일 지갑 내 계정 간 자금 이동에만 사용되며, 외부 지갑으로의 이체에는 별도의 월렛 서명이 필요하다. 이 규칙 자체는 작동했다 또한 하지만 허점이 있었다.
The Defiant가 보도한 Lighter의 사후 분석에 따르면, 특정 계정이 생성한 퍼블릭 풀이 해당 계정의 하위 계정으로 분류됐다. 공격자는 탈취한 키로 풀에 자금을 이동시킨 뒤, 다른 계정으로부터 풀 지분을 매수하고 새로운 지분 발행 없이 자금을 이체했다. 이후 지분을 환매하고 출금했다. 현재는 퍼블릭 풀로의 이체에도 월렛 서명이 필요하며, API 키 서명은 더 이상 외부에 노출되지 않는다.
1,000만 USDC가 수분 만에 이더로 전환됐다
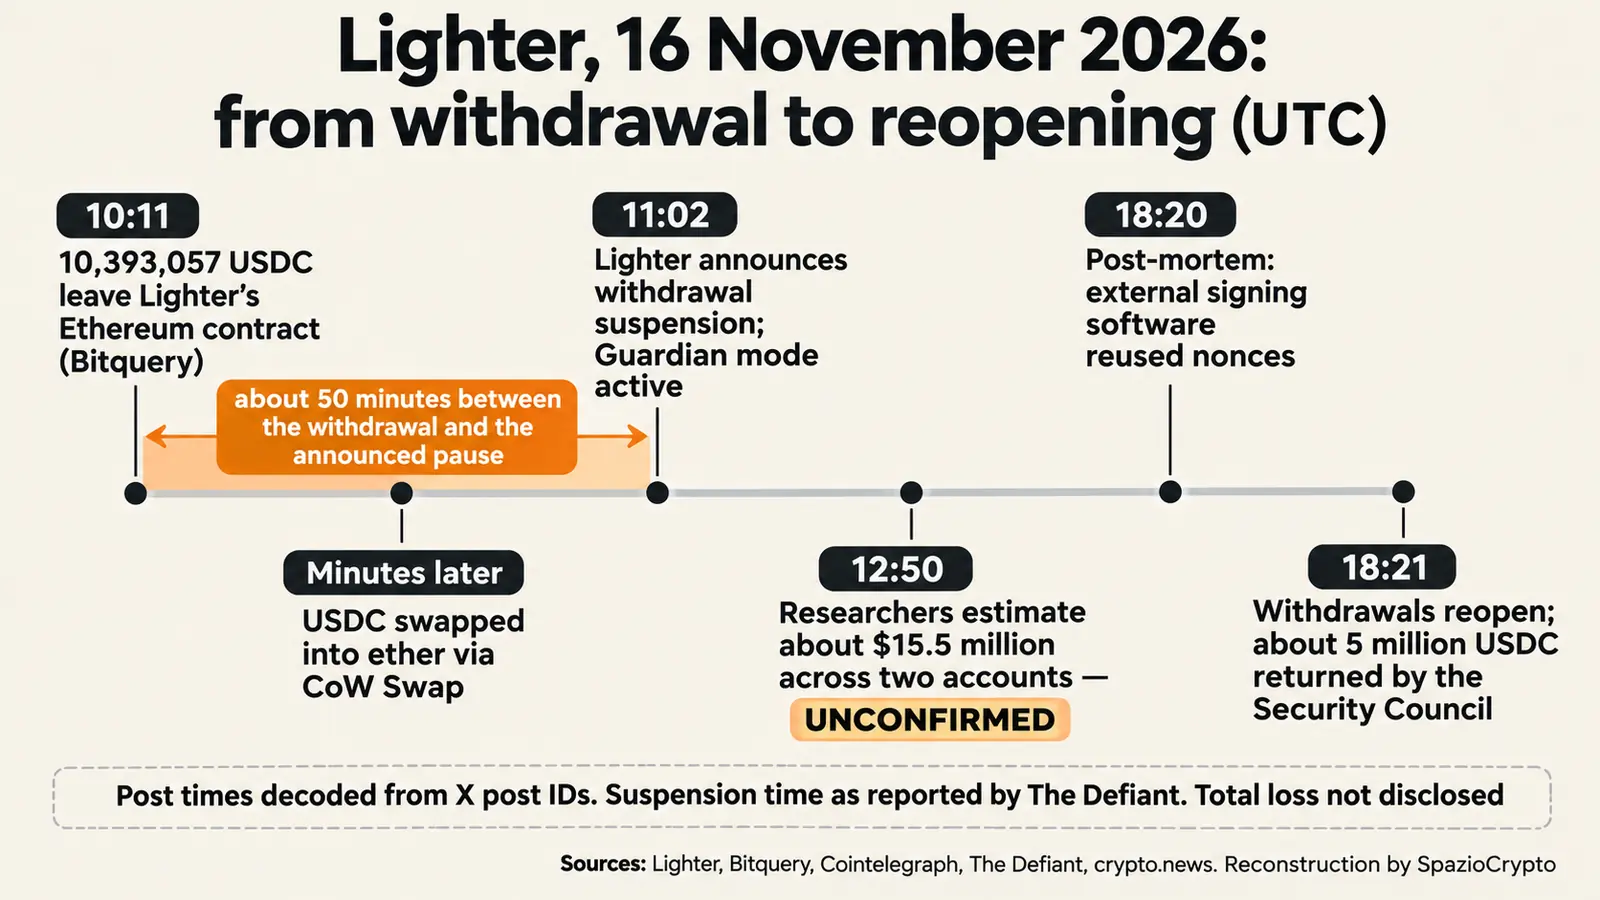
결과적으로, Cointelegraph가 인용한 Bitquery 분석에 따르면, 10:11 UTC에 Lighter의 이더리움 컨트랙트에서 10,393,057 USDC가 Lighter가 공격자와 연결한 0xb3f로 시작하는 지갑으로 빠져나갔다. 이 USDC는 CoW Swap을 통해 수분 만에 이더로 전환됐다. crypto.news는 약 5,400 ETH로 환산됐다고 보도했으며, CoinDesk에 따르면 이 중 약 1,920 ETH(350만 달러 상당)가 12개 지갑에서 Hyperliquid로 이동해 Monero를 연상케 하는 토큰 XMR1 매수에 사용됐다.
USDC는 발행사가 동결할 수 있지만 이더는 그렇지 않다. 이번 전환 속도가 우연이 아닐 것이라는 점은 스테이블코인 간 통제력 차이를 보여주는 사례다. 이 주제는 USDT와 USDC 비교 및 스테이블코인의 안정성과 우려 사이의 경계에서도 다루고 있다.
브레이크는 도난 이후에야 작동했다
가디언 시스템은 출금과 신규 풀 생성을 중단시켰다. The Defiant에 따르면, Lighter는 뉴욕 현지 시각 오전 6:02(UTC 11:02)에 중단을 발표했다. 1,039만 USDC 출금이 발생한 지 약 50분 뒤였다. 이 조치는 나머지 자산을 보호했지만, 이미 빠져나간 금액은 되돌릴 수 없었다.
저녁 무렵 보안위원회는 Guardian 모드를 비활성화하고 피해 트레이더에게 약 500만 USDC를 반환했다. The Defiant은 이를 공격자의 자발적 반환이 아니라 일시 중단 기간에 위원회 주도로 이루어진 회수라고 설명했다. UTC 기준 18시 21분에 Lighter는 입출금이 정상화되었으며 미처리 요청도 순차적으로 처리 중이라고 공지했다. TokenPost에 따르면 Lighter는 허용 IP 목록 도입. 키별 권한 및 한도 설정, 위험 키 감지 및 폐기 모니터링 체계도 도입할 예정이다.
확인되지 않은 수치들
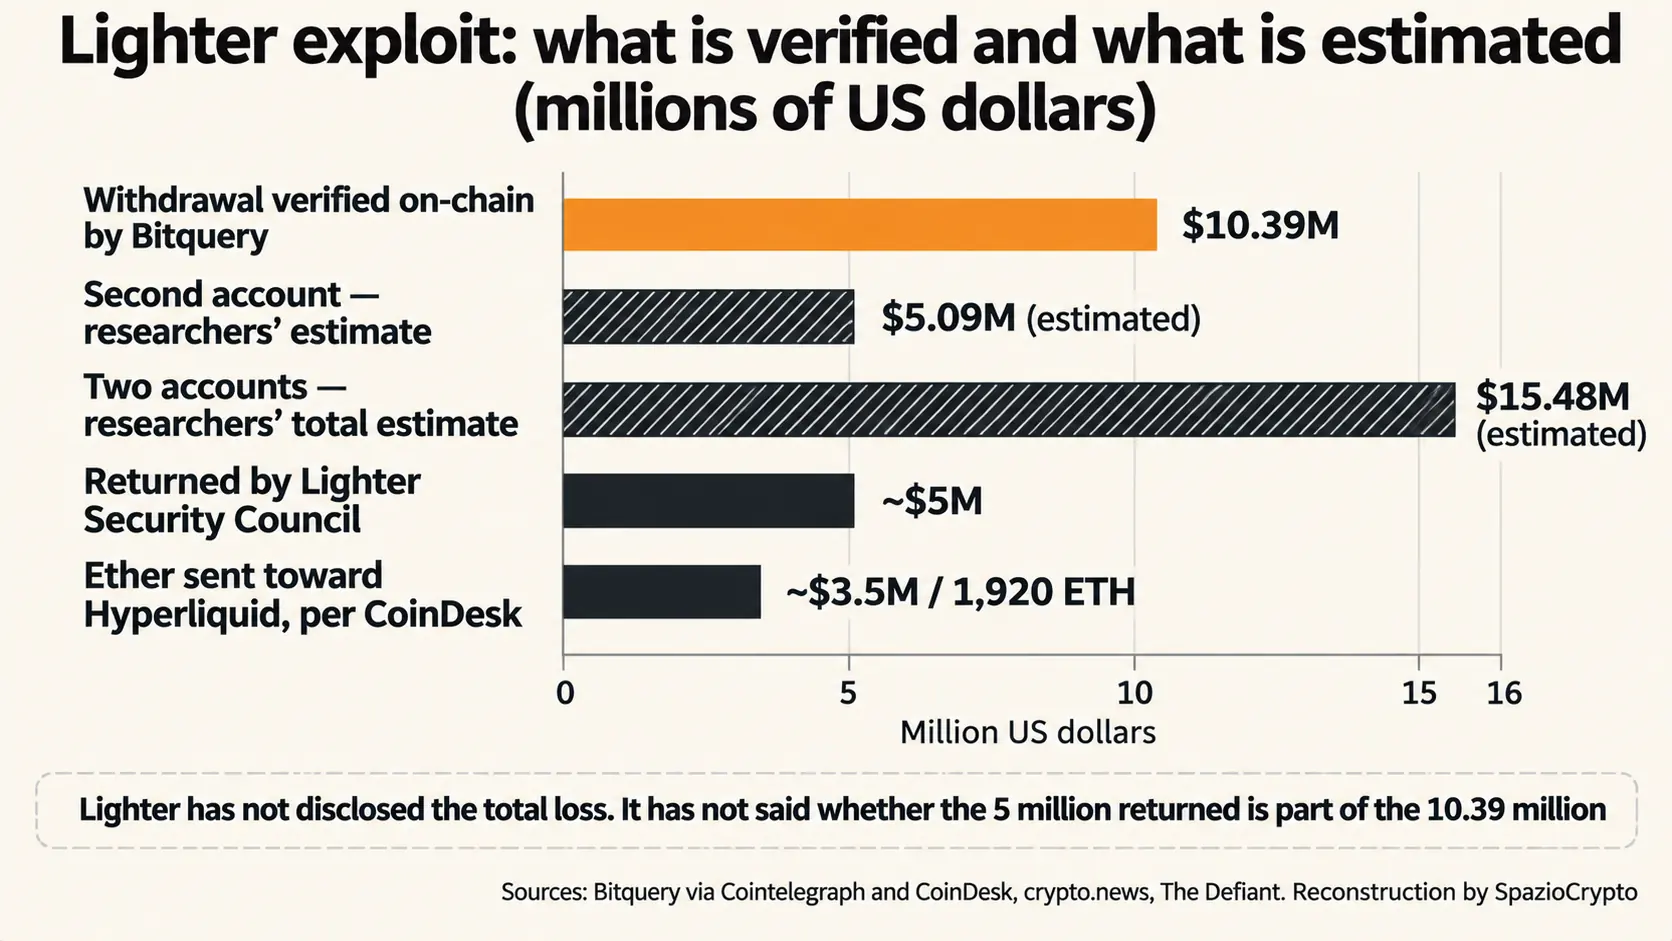
Lighter는 총 피해액을 공개하지 않았다. 온체인에서 검증된 수치는 10,393,057 USDC 출금 한 건이다. CoinDesk에 따르면 crypto.news가 인용한 연구자들은 두 계정에서 약 1,550만 달러. 즉 1,039만 달러와 약 509만 달러가 유출된 것으로 추정했으나 Lighter는 이 수치를 공식 확인하지 않았다. 반환된 500만 달러는 두 번째 계정 추정치와 근접하지만. 양측 금액의 일치 여부나 이 금액이 1,039만 달러에 포함되는지에 대해 회사는 아무런 입장을 내놓지 않았다.
시장은 즉각 반응했다. CoinDesk에 따르면 LIT 토큰은 2.48달러 아래로 10% 넘게 급락했다가 2.62달러 수준으로 반등했다. crypto.news는 Upbit과 Bithumb이 LIT 입출금을 일시 중단했다고 전했다. 이러한 가격 움직임을 해석하려면 토큰 시가총액 전체 맥락을 함께 봐야 하는데, 이에 대해서는 시가총액 읽는 법 가이드에서 자세히 설명한다.
API 사용자에게 실제로 달라지는 것
Lighter는 커스텀 또는 서드파티 서명 소프트웨어를 사용하는 모든 이용자에게 API 키 전체 교체를 요청했다. 논스(nonce) 재사용 여부가 불확실한 경우에는 공식 도구로 전환할 것을 권고했다. 이 원칙은 Lighter에만 국한되지 않는다. API 키는 범위가 제한되더라도 실질적인 접근 키다. 지갑을 보관하듯 엄격하게 관리해야 하는데, 이에 대해서는 셀프 커스터디, 거래소, 지갑 비교 가이드와 크립토 지갑 개설 방법 가이드에서 확인할 수 있다.
Lighter 사건 요약
확인된 사실과 미확인 사항
- 확인됨: UTC 10시 11분에 10,393,057 USDC 온체인 출금 발생, Guardian 시스템에 의한 출금 중단, 보안위원회의 약 500만 USDC 반환, 11월 16일 UTC 18시 21분 출금 재개.
- 미공개: 총 피해액, 서명 소프트웨어 명칭, 반환된 500만 달러와 출금된 1,039만 달러 간의 연관성, 1,550만 달러 추정치의 공식 확인 여부.
- 추이 주목: 미처리 출금 요청 처리 결과, API 키 신규 권한 및 한도 적용 현황, 변환된 이더리움의 행방, 추가 피해 계정 존재 여부.
더 넓은 시각으로 읽기
편집부의 분석으로, 그 성격을 명확히 밝힌다. 탈중앙화 금융에서 취약한 고리는 스마트 계약에서 사용자 측으로 이동하고 있다. Lighter의 스마트 계약은 버텼지만, 한 전문 트레이더는 자신의 서명 소프트웨어 오류로 자금을 잃었다. 플랫폼 외부에서 키가 노출되는 이 구조는 대형 해킹부터 거래소와 기관을 사칭한 사기에 이르기까지 반복적으로 나타난다.
두 번째 시사점은 보안위원회다. 출금을 중단시키고 500만 달러를 반환함으로써 트레이더를 보호했다. 동시에 이 시스템에 비상 제동 장치가 존재하고 그것을 통제하는 주체가 있다는 사실. 즉 플랫폼 이용자라면 반드시 인식해야 할 권력 구조가 드러났다. 앞으로 주목할 사항은 세 가지다 그리고 Lighter가 총 피해액을 공개할 것인지. 반환 경위를 명확히 밝힐 것인지, 커스텀 서명을 사용하는 다른 계정이 추가로 노출된 것으로 확인될 것인지다.