이름, 연락처, 배송 주소, 구매 제품, 결제 금액. 이것이 제3자가 하드웨어 지갑 제조사 Keystone의 온라인 스토어에서 빼낸 고객 정보다. 회사는 10월 24일 공식 발표를 통해 Keystone 데이터 유출을 확인했으며, 최초 탐지는 10월 20일, 공식 확인은 10월 23일이었다. 결제 정보, 지갑 비밀번호, 개인 키, 복구 문구는 유출되지 않았다고 회사 측은 밝혔다. 그러나 하드웨어 지갑 구매자의 주소는 곧 해당 가정에서 암호화폐를 보관한다는 사실을 강하게 암시하며. Keystone은 피해 고객 수를 공개하지 않았다.
Keystone의 X 게시물과 보안 연구자 Taylor Monahan의 게시물은 직접 접근이 어려워, The Block과 crypto.news의 보도 내용을 통해 인용한다. Keystone 사이트의 개인정보 보호 정책 페이지 역시 The Block을 통해 인용한다.
We owe you an apology.
, Keystone Hardware Wallet (@KeystoneWallet) October 24, 2026
On October 20, we detected unauthorized access to our official website. After verifying API activity with Shopify. we confirmed on October 23 that a third party obtained customer shipping information. You trusted us with those details, and we're sorry we…
유출된 정보와 유출되지 않은 정보
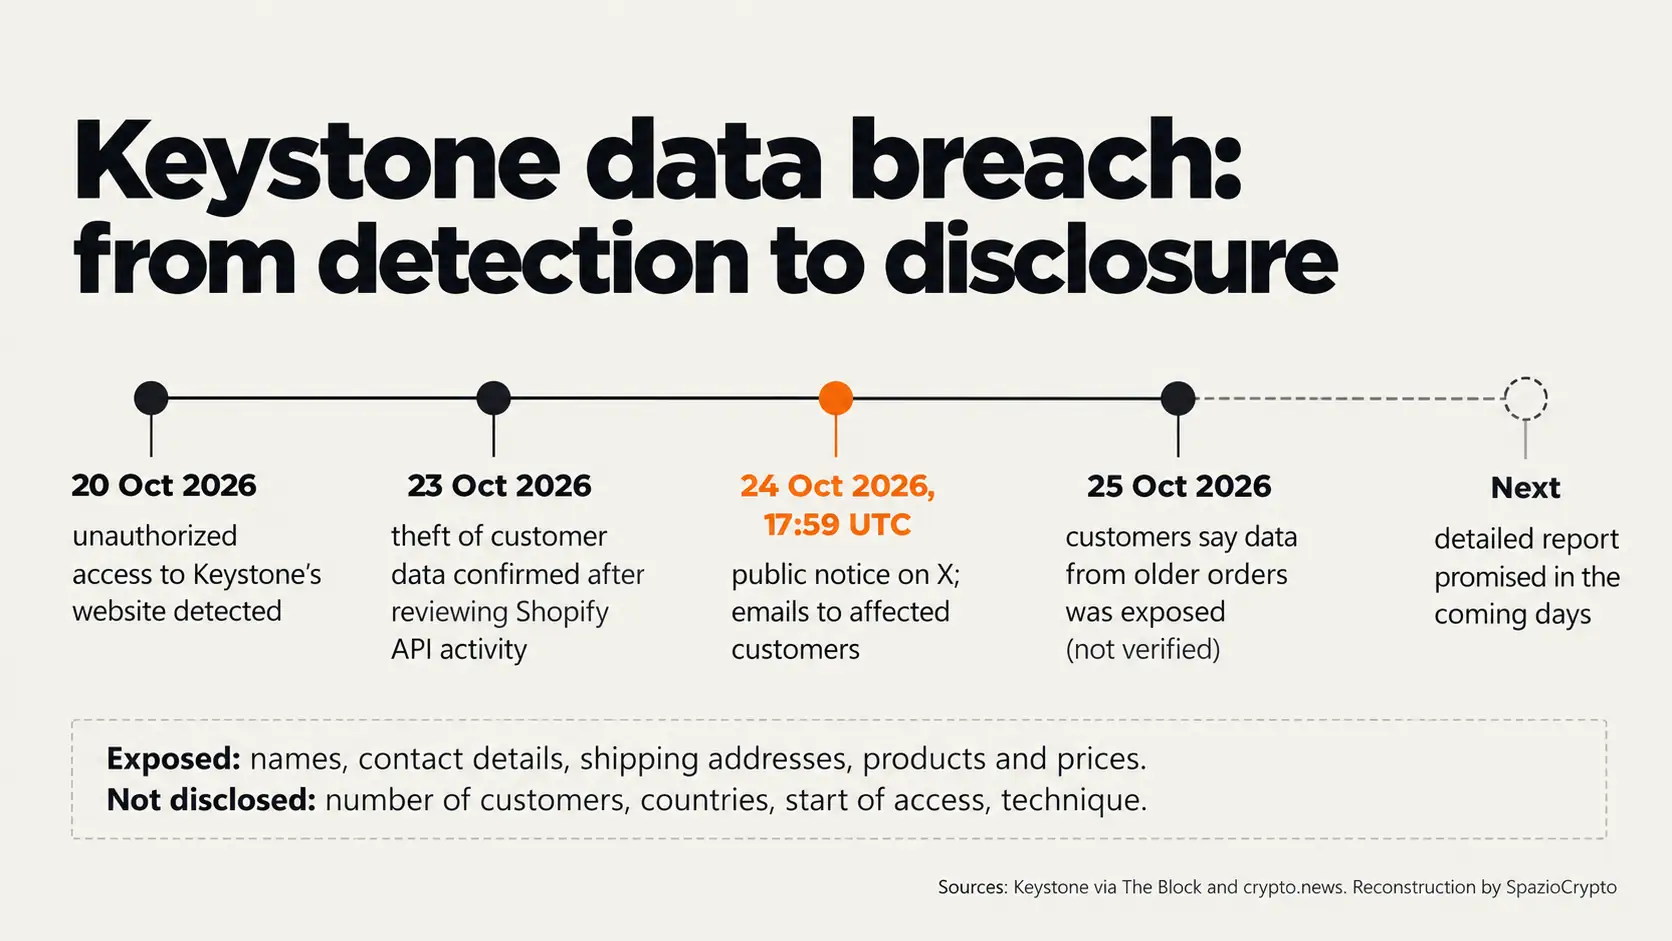
The Block과 crypto.news에 따르면, 노출된 데이터 목록에는 이름, 연락처, 배송 주소, 주문 상세 정보(제품명 및 가격)가 포함된다. Keystone 측은 카드 및 은행 정보, 복구 문구, 개인 키, 지갑 비밀번호는 유출되지 않았다고 밝혔다. 회사는 접근을 차단하고 취약점을 수정했으며, 내부 조사를 개시해 피해 고객에게 개별 통보를 시작했다고 밝혔다. 상세 보고서는 “수일 내” 공개하겠다고 약속했다.
그러나 사건의 규모를 가늠할 핵심 정보는 빠져 있다. 피해 고객 수, 피해 국가, 무단 접근이 얼마나 오래 지속됐는지, 공격 방식, 공격자 식별 여부 등 어느 것도 공개되지 않았다. crypto.news는 스토어가 운영되는 Shopify 플랫폼 자체는 침해되지 않은 것으로 보인다고 전했다. 회사는 공식 발표에서 “그 데이터를 저희에게 맡겨주셨는데, 지키지 못해 죄송합니다”라고 사과했다.
4일 후 공개 통보
The Block이 재구성한 타임라인에 따르면, Keystone은 10월 20일 공식 사이트에 대한 무단 접근을 탐지했다. 이후 Shopify와 함께 스토어 API 활동을 점검한 끝에 10월 23일 제3자가 고객 데이터를 획득했음을 공식 확인했다. 공개 고지는 현지 시각 10월 24일 오후 7시 59분(이탈리아 기준)에 이루어졌다. 10월 25일에는 The Block이 일부 고객의 이의 제기를 보도했다. 이들은 자신의 데이터가 이미 삭제됐어야 한다고 주장했다.
180일 삭제 약속의 진실
다시 말해, Keystone은 배송 데이터 삭제를 고객 보호 장치로 내세워왔다. The Block이 인용한 Privacy Promise 페이지는 주문 후 180일이 지나면 모든 배송 정보가 자동 삭제된다고 명시한다. 1월, 3월, 8월 X 게시물에서도 “최대 180일 이내에 배송 데이터를 삭제합니다”라는 내용을 반복했다. 그러나 2021년 5월에 업데이트된 개인정보 처리방침은 다른 기준을 적용한다. 최근 180일 내에 구매가 없는 고객의 주문 데이터를 삭제한다는 규정이다. 고객센터 안내에는 도시와 국가 정보는 삭제 대상에서 제외되며, 최종 삭제는 Shopify가 처리한다고 나와 있다.
The Block이 수집한 고객 제보는 이 약속과 정반대를 가리킨다. 한 고객은 2년 이상 전 구매에 대한 피해 통보를 받았다고 주장하고. 또 다른 고객은 마지막 주문으로부터 214일이 지난 시점에 유출이 발생했다고 밝혔다. The Block은 이를 독립적으로 확인하지 못했으며, Keystone은 삭제 규정 준수 여부에 대한 공개 답변을 내놓지 않았다.
주소가 비밀번호보다 위험한 이유
사실, 비밀번호는 바꿀 수 있지만. 집 주소는 그렇지 않다. crypto.news에 따르면 보안 연구자 Taylor Monahan은 배송 정보 유출이 피해자를 물리적 위협에 노출시킬 수 있다고 경고했다. 렌치 어택(wrench attack)이라 불리는 수법으로, 피해자가 암호화폐 접근권을 강제로 넘기도록 협박하는 물리적 공격이다. 이번 유출과 직접 연관된 물리적 공격은 아직 보고되지 않았다. 그러나 전반적인 상황은 우려스럽다 한편 Cointelegraph가 인용한 Chainalysis 보고서에 따르면. 2026년 6월 말까지 공식 집계된 폭력적 암호화폐 탈취 사건은 46건이며, 상반기 동안 3,000만 달러 이상이 피탈됐다. Chainalysis는 피해자 선정에 데이터 유출이 자주 활용된다고 지적한다.
가장 즉각적인 위협은 표적형 피싱이다. Keystone은 사기꾼들이 자사를 사칭해 전화, 문자, 이메일, 우편 등을 통해 환불, 교체 또는 “수정”을 제안할 수 있다고 경고했다. 회사 측은 자신이 주문하지 않은 기기에 복구 문구를 절대 입력하지 말 것을 권고한다. The Block의 보도(독립 검증 없음)에 따르면. 한 고객은 몬트리올 경찰을 사칭한 번호로 전화를 받았으며 발신자는 2024년 Keystone 주문 내역과 일치하는 세부 정보를 알고 있었다고 주장했다. 이 수법은 허위 정부 요청에 속은 Revolut 사례와 구조적으로 유사하다. 실제 데이터를 이용해 신뢰성 있는 접근을 만들어내는 방식이다.
2026년에 처음 있는 일이 아니다
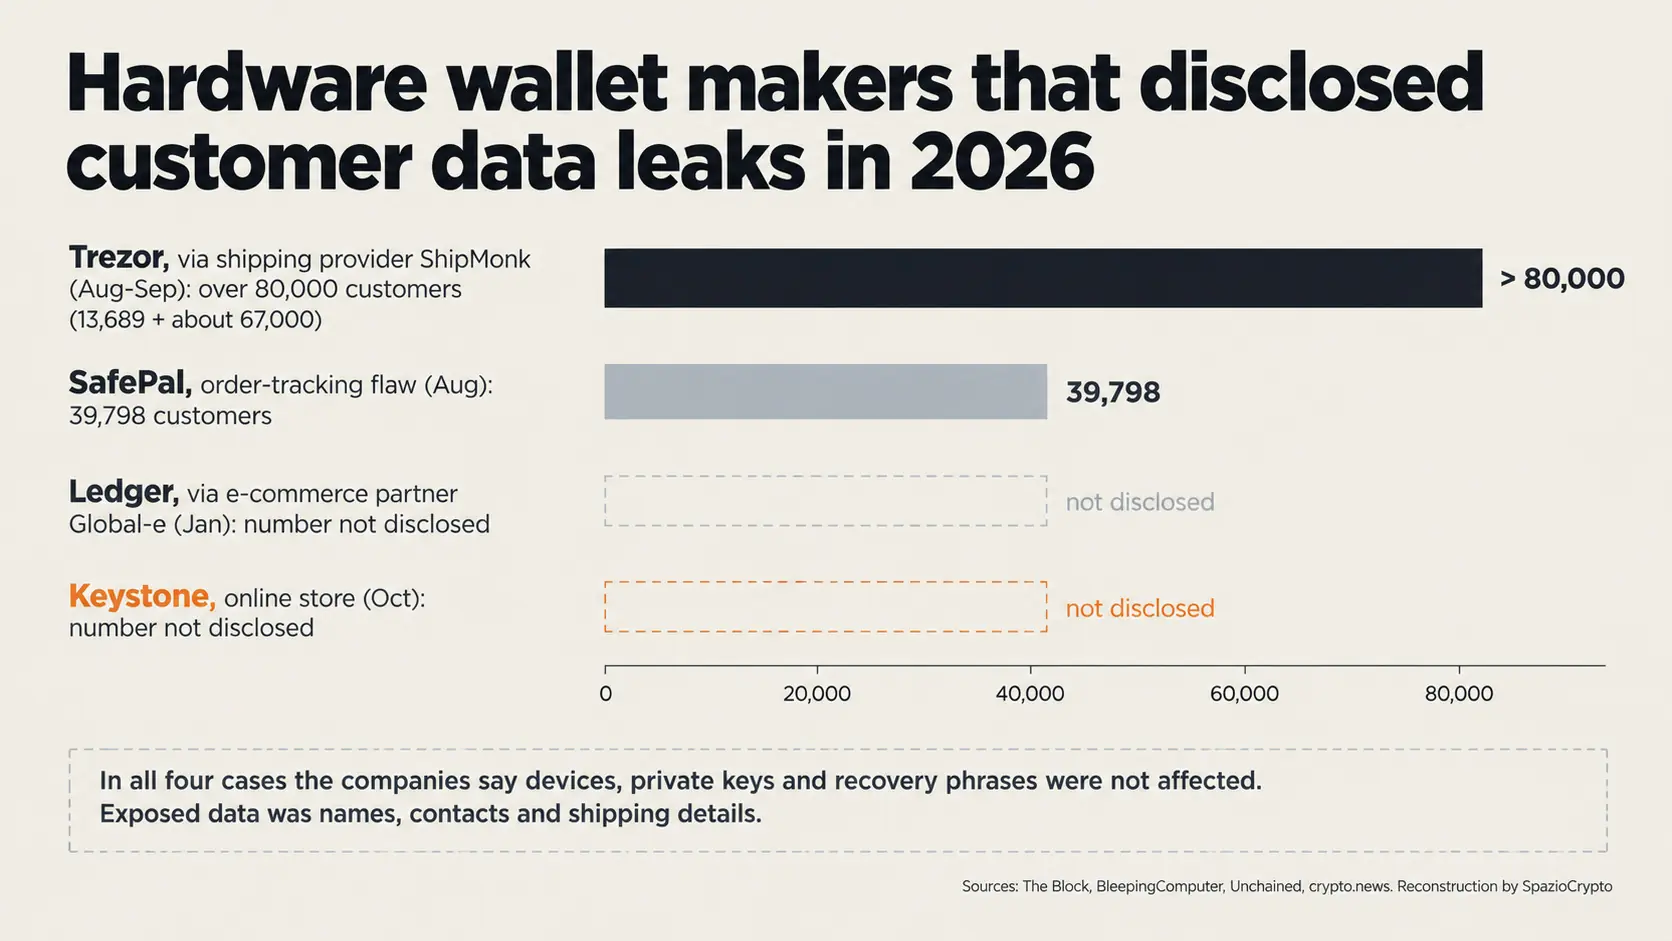
Keystone은 올해 고객 데이터 유출을 공개한 하드웨어 월렛 제조사 중 적어도 세 번째 사례에 해당한다. The Block이 재구성한 내용에 따르면. 1월에 Ledger는 e-커머스 파트너인 Global-e에서 주문 데이터에 무단 접근이 발생했다고 밝혔으나 피해 고객 수는 공개하지 않았다. 8월에는 Trezor가 물류 업체 ShipMonk를 통해 13,689명의 고객 정보가 노출됐다고 발표했고. 9월에는 미국 고객 약 67,000명이 추가로 피해를 입어 총 80,000명 이상이 영향을 받았다. ShipMonk는 해당 데이터를 삭제했다고 서면으로 보장했었다. 같은 달 SafePal도 주문 추적 시스템 결함으로 39,798명의 고객 정보가 노출됐다고 공개했다.
이 사례들의 공통점은 기기 자체가 아니라 온라인 스토어, 결제 플랫폼, 창고, 배송업체로 이어지는 상업적 공급망이 취약 고리였다는 점이다. 기기 보안 측면에서는 올해 제3자 리셀러가 변조된 Ledger 기기를 판매한 사건도 있었지만, 이는 개인 정보가 아닌 기기 변조에 관한 사례다.
한국 이용자는 어떻게 해야 하나?
결과적으로, Keystone은 피해 고객이 거주하는 국가를 공개하지 않아 한국 구매자 포함 여부는 확인되지 않는다. BleepingComputer 보도에 따르면, 8월 Trezor 사건에서 한국을 포함한 첫 번째 피해 그룹에 6개국이 포함됐었다. EU 거주자에게는 GDPR이 적용되며, 이는 EU 내 소비자에게 판매하는 역외 기업에도 효력이 미친다. GDPR은 원칙적으로 침해 인지 후 72시간 이내에 감독 당국에 신고하고. 정보 주체에 대한 위험이 높을 경우 당사자에게도 통지하도록 규정하고 있다. Keystone이 유럽 당국에 사고를 신고했는지는 확인되지 않으며, 이탈리아에서 피해를 입었다고 판단하는 경우 개인정보보호청(Garante)에 문의할 수 있다.
 Sergiu Gatlan
고객이라면 지금 당장 해야 할 것
결과적으로, Keystone의 권고는 두 가지다. 자사 명의로 환불, 교체, 업데이트를 제안하는 연락을 일절 신뢰하지 말 것, 그리고 복구 문구와 개인 키는 어떤 경우에도 공유하지 말 것. 이는 거래소나 기관을 사칭하는 사기와 동일한 수법이다. 이메일로 받은 첨부 파일을 열거나 이른바 “수정 패치”를 설치하지 않도록 주의해야 한다. 가짜 업데이트에는 복사한 주소를 바꿔치기하는 악성코드가 포함될 수 있다.
물리적 위협이 걱정된다면 가장 효과적인 대책은 자신의 신원과 보유 암호화폐 규모를 연결 짓지 않는 것이다. 보유 자산을 공개적으로 언급하지 말고, 향후 구매 시에는 자택 외 다른 배송지 사용을 검토하는 것이 바람직하다. 하드웨어 월렛은 반드시 제조사 공식 사이트나 공인 리셀러를 통해 구매해야 하며, 크립토 월렛 개설 및 보호 기본 수칙에 따라 설정해야 한다.
Keystone 핵심 정리
확인된 사실과 미확인 사항
- 확인됨: 10월 20일 무단 접근 감지 및 10월 23일 데이터 탈취 확인. 이름, 연락처, 배송 주소, 구매 제품 및 가격 노출. Keystone에 따르면 결제 정보, 개인 키, 복구 문구, 월렛 비밀번호는 미포함. 접근 차단 및 취약점 수정 완료.
- 미공개: 피해 고객 수 및 거주 국가, 접근 시작 시점, 침해 기법, 공격자 정보, 180일 규정 준수 여부, 당국 신고 여부.
- 향후 주시: Keystone이 약속한 상세 보고서, 데이터 미삭제 신고에 대한 답변, 이번 유출과 연관된 피싱 또는 물리적 접촉 시도의 추가 발생 여부.
더 넓은 시각으로 보기
2026년은 셀프 커스터디의 취약점이 기기 자체가 아닌 물류 단계로 이동하는 해라는 것이 SpazioCrypto의 분석이다. Ledger, Trezor, SafePal, 그리고 이번에 Keystone까지 모두 지갑 자체는 침해되지 않았다고 밝혔으며, 유출된 정보는 택배 발송에 필요한 배송 데이터였다. Keystone 사례는 여기에 한 가지 문제를 더한다. 마케팅 문구로 내세운 “데이터 삭제” 약속과 개인정보처리방침에 실제로 적힌 규정 사이의 간극이다.
앞으로 주목해야 할 신호는 세 가지다. 첫째는 Keystone이 약속한 공식 보고서로, 피해 고객 수와 접근 일시가 명시되어야 한다. 둘째는 180일 보관 규정에 대한 해명이다. 오래된 주문 데이터가 실제로 서버에 남아 있어야 할 이유가 있었는지가 핵심이다. 셋째는 이번 유출과 연관된 피싱 시도나 물리적 피해 사례가 확인되는지 여부다. 하드웨어 지갑을 구매하는 사람이라면 한 가지를 기억해야 한다. 개인 키 보안은 박스를 열기 전, 배송 주소를 입력하는 순간부터 시작된다.