Electrum을 사용하면서 미확인 비트코인 거래를 가속하려 했다면, 자신도 모르게 공격자에게 결제를 서명했을 가능성이 있다. 개발팀이 2026년 10월 24일 버전 4.8.3과 함께 공개한 보안 권고문에서 설명한 시나리오다. 악성 서버는 방금 전송한 거래를 사라지게 한 뒤, 공격자 주소로 향하는 위조 거래를 대신 보여준다. 그리고 사용자가 Replace-by-Fee(RBF)로 수수료를 올리기를 기다린다 한편 이론상 위협이 아니다. 개발팀은 두 건의 신고를 받았으며. 그중 한 건은 실제 자금 손실을 보고했다. Electrum 4.8.3에서 수정된 취약점은 이전 모든 버전에 영향을 미치며. 첫 번째 방어책은 즉시 업데이트하는 것이다.
New release: Electrum 4.8.3. This release fixes a critical security issue, so we urge all users to upgrade. A description of the vulnerability will be published later today. (note: Windows Defender may show a warning about ZXing.dll. ignore that, it is a false positive)
, Electrum (@ElectrumWallet) October 24, 2026
GitHub에 개발자 SomberNight가 게시한 보안 권고문 GHSA-6jp4-8v48-cc5v, Electrum 공식 페이지와 FAQ, 그리고 The Defiant 및 The Crypto Basic의 분석을 바탕으로 정리했다. 권고문은 피해 금액과 관련 서버 수를 공개하지 않았다.
공격은 어떻게 이루어지는가?
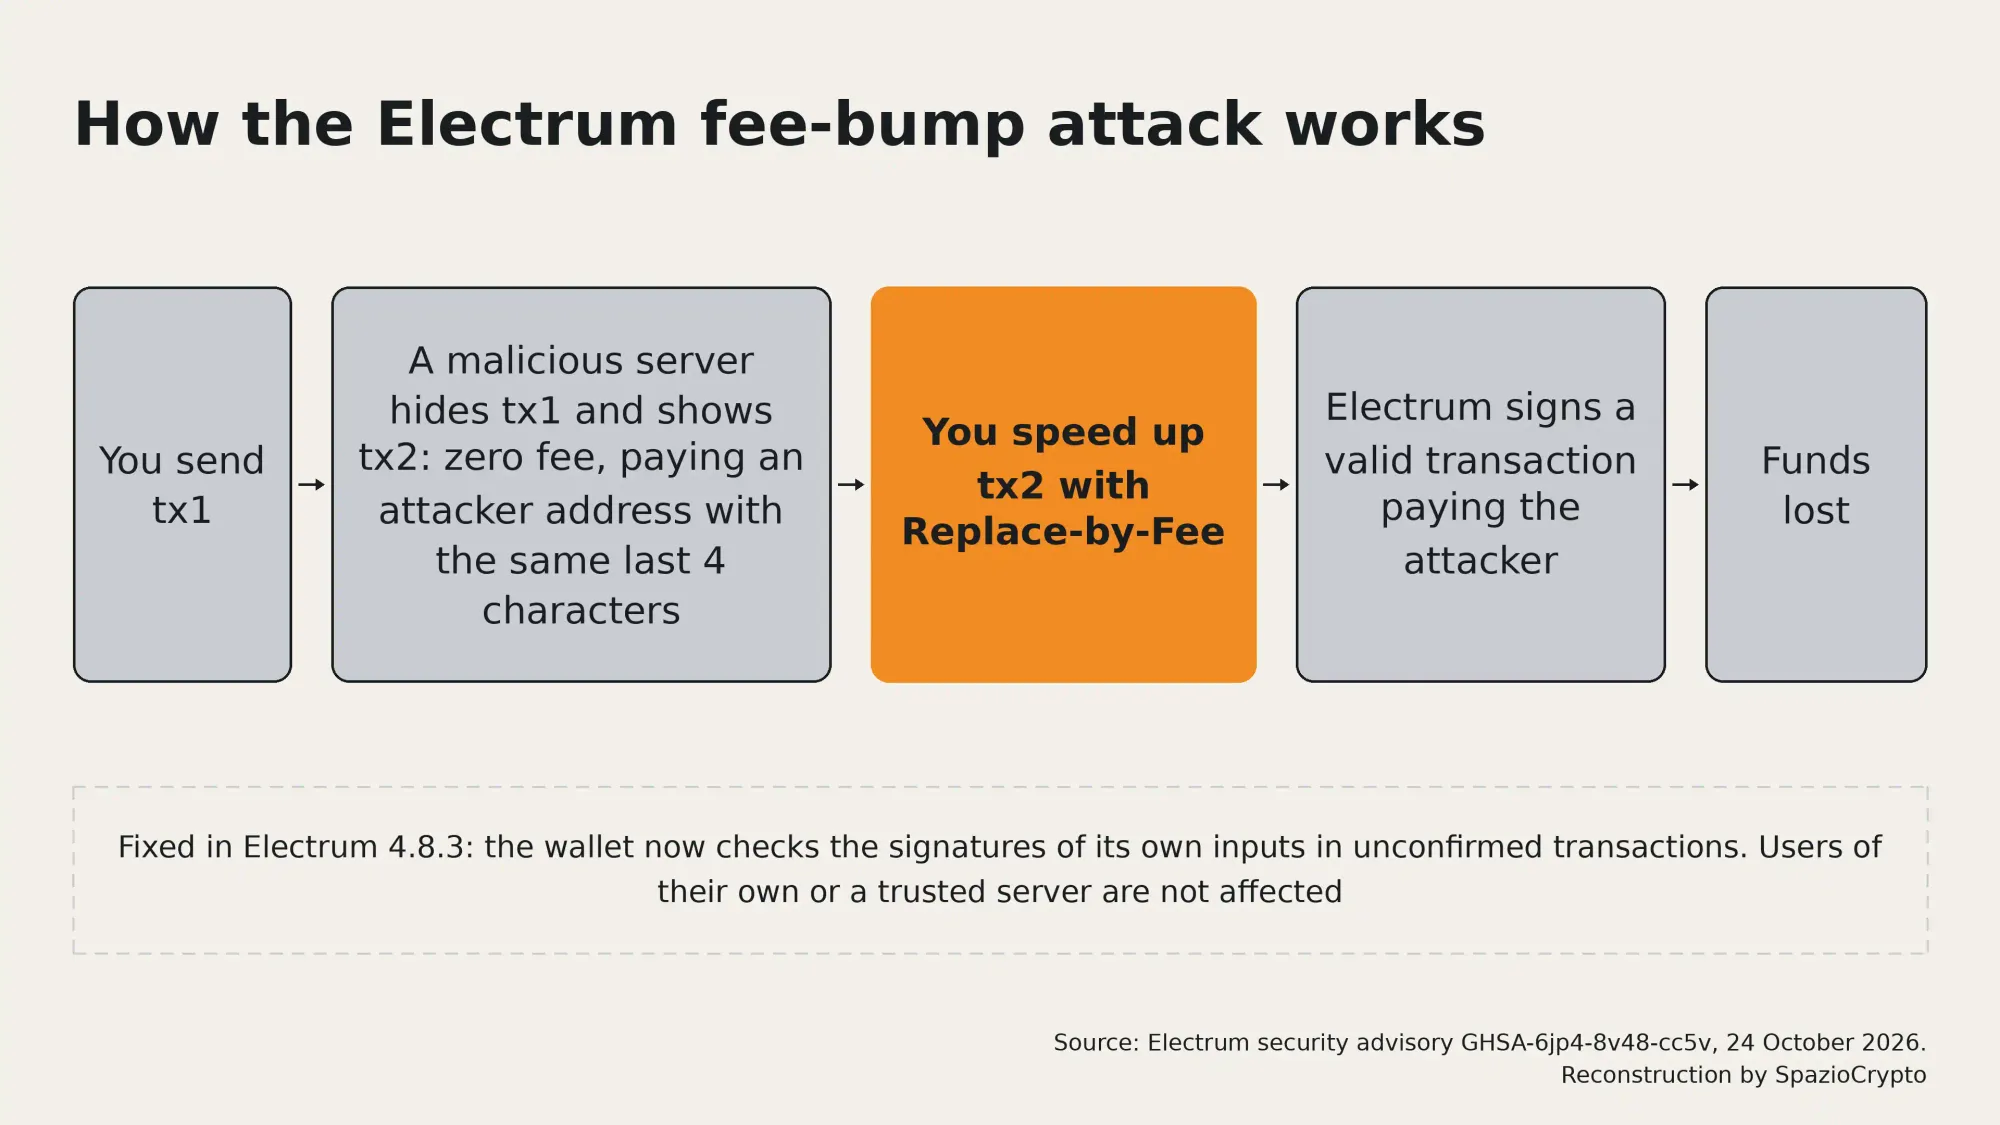
Electrum은 가벼운 셀프 커스터디 지갑이다. 개인 키는 사용자 기기에 보관되지만, 잔액과 거래 내역을 확인하기 위해 블록체인 전체를 다운로드하는 대신 외부 서버에 의존한다. 사용자가 거래(tx1)를 전송하면, 악성 서버는 해당 거래를 네트워크에 전파하지 않고 같은 자금을 공격자 주소로 보내는 다른 거래(tx2)로 지갑 내역을 덮어쓴다. 지갑에는 tx2만 미확인 상태로 표시되고 tx1은 사라진다. 권고문에 따르면, 라이트 클라이언트의 구조상 tx2의 서명은 검증되지 않는다.
함정은 그다음에 작동한다. 권고문에 따르면 tx2의 수수료는 0으로 설정되어 있어 거래가 정체된다. 자연스럽게 사용자는 RBF로 수수료를 올리려 한다. RBF는 미확인 거래를 더 높은 수수료가 붙은 복사본으로 대체하는 기능인데. 이를 실행하면 Electrum은 tx2와 동일한 수신자(즉 공격자)에게 향하는 유효한 새 거래에 서명한다. 우편국이 방금 부친 편지를 감추고 수신인이 다른 편지를 서류함에 올려둔 뒤, 발신인이 속달 요금을 내기를 기다리는 것과 같다.
서버가 지갑을 속일 수 있는 이유
Electrum의 공식 FAQ는 서버를 신뢰하는지 묻는 질문에 “간단히 말하면, 완전히는 아닙니다”라고 답한다. 클라이언트는 개인 키를 서버로 전송하지 않으며. 확인된 거래 데이터는 Simple Payment Verification(SPV), 즉 블록 포함 증명 검증을 통해 확인한다. 그러나 명시적 예외가 하나 있다. FAQ에 따르면 “미확인 거래에 대해서는 서버를 신뢰합니다”라고 명시되어 있다. Electrum은 일반적으로 약 10개의 서버에 연결되지만, 하나의 주 서버가 존재하며 공격은 바로 이 경로를 통해 이루어진다. 권고문에 따르면, 자체 서버나 신뢰하는 서버를 직접 지정해 사용하는 경우에는 이 취약점에 노출되지 않는다.