Revolut 사태는 며칠 전 이미 보도된 바 있으나, 상황이 크게 악화되었다. 바로 그렇기 때문에 지금은 확인된 사실과 공격 책임자로 자처하는 측의 주장을 어느 때보다 엄밀하게 구분해야 한다. 9월 15일 기준으로 입수 가능한 정보를 바탕으로 사태를 업데이트하되. 두 가지 차원을 최대한 명확하게 분리한다. Revolut 데이터 유출과 이탈리아 관련 의혹은 두 층위를 혼동할 경우 부정확하고 잠재적으로 해로울 수 있으므로 신중하게 읽어야 한다.
한편에는 Revolut과 독립 언론이 직접 확인한 사실이 있다. 다른 한편에는 제3의 채널을 통해 공격 주체로 자처하는 인물이 제기한 주장이 있으며. 이는 현재까지 관할 당국의 어떠한 확인도 받지 못했다. 실제로 알려진 내용을 순서대로 살펴본다.
 Jagmeet Singh
Revolut이 확인한 사실
9월 12일, Revolut은 합법적인 정부 기관 도메인 주소에서 발송된 정보 요청을 실제 요청으로 처리했음을 인정했다. 해당 기관명이나 국가는 명시하지 않았다. 사기 사실을 인지한 후 Revolut은 해당 이메일 주소를 차단하고. 실제 피해를 입은 정부 기관에 통보하는 한편. 수사 당국, 금융 당국, 개인정보 보호 감독 기관에도 신고했으며 피해 고객에게 직접 연락을 취했다. Financial Times 보도에 따르면, 통보 대상 고객은 약 680명으로, Revolut이 처음 언급했던 “매우 제한적인 수”보다 많은 숫자다.
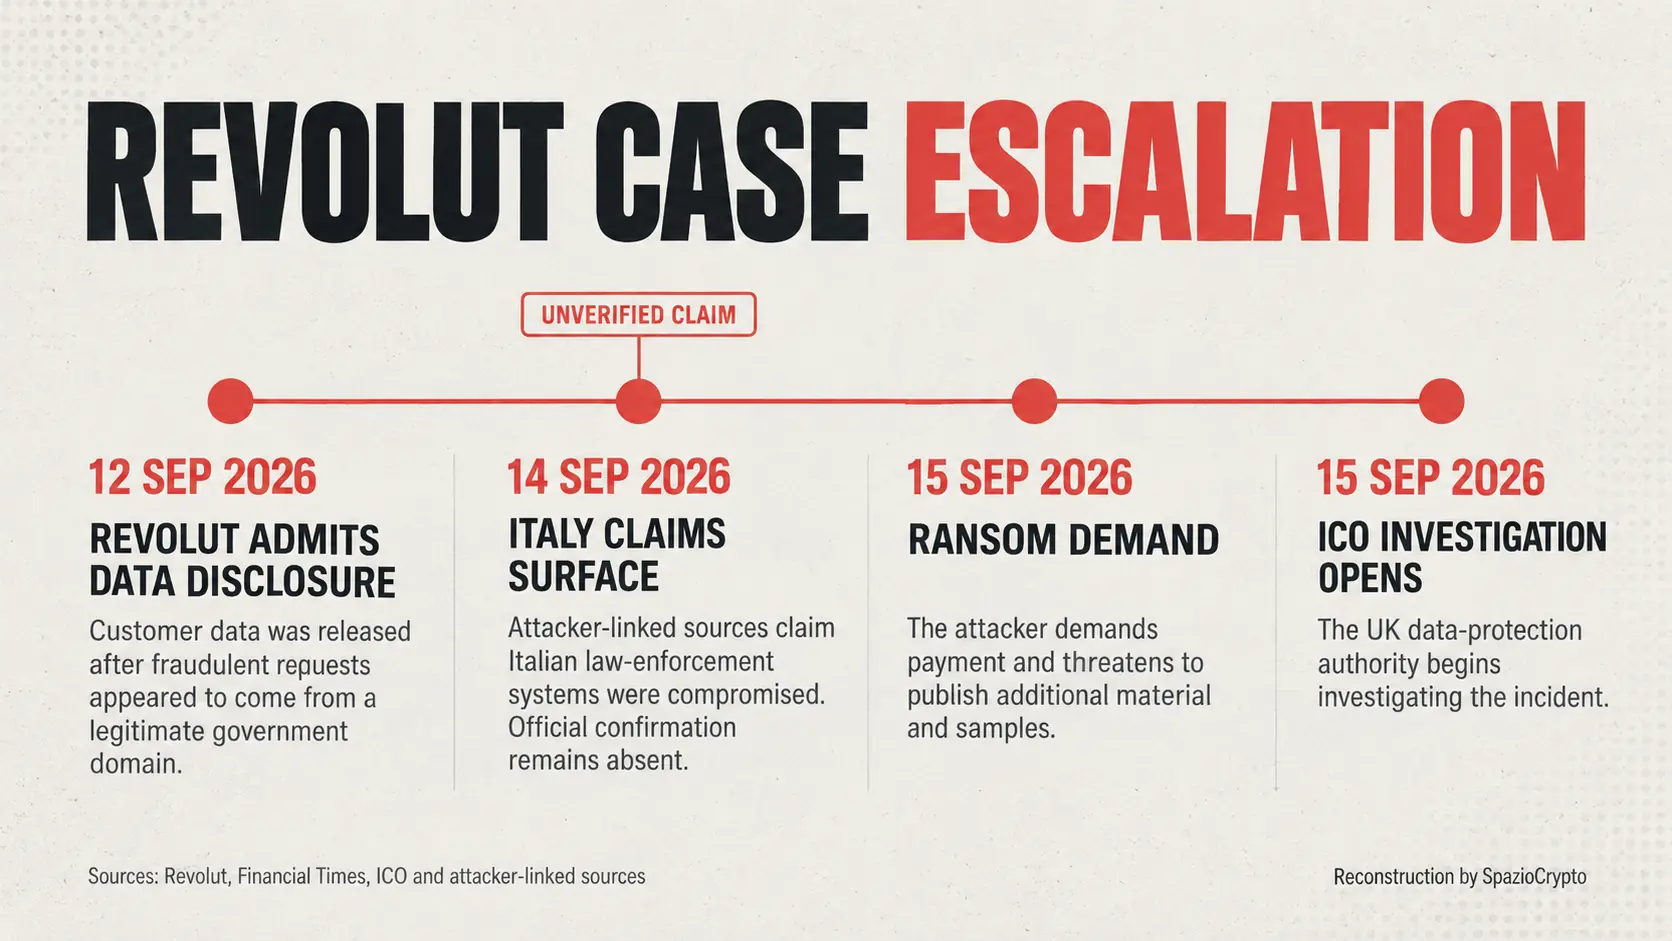
공개된 통보 내용에 따르면 유출된 데이터에는 성명. 생년월일, 직업, 거주지 주소, 연락처, 신분증, 본인 확인에 사용된 사진, 은행 계좌 정보, 계좌 명세서, 출금 기록, 비트코인 거래 내역을 포함한 전체 거래 이력이 포함된다. Revolut은 내부 시스템 자체는 침해되지 않았으며 고객 자산도 피해를 입지 않았다고 주장했다. 영국 개인정보 보호 감독 당국은 자체 조사를 개시했으며. 일부 전문가들은 이번 사태가 약 2,000억 달러 기업 가치로 예상되는 Revolut의 향후 상장에도 영향을 미칠 수 있다고 지적한다.
 Emma Woollacott
이탈리아 관련 주장: 공격자의 말과 확인되지 않은 내용
이 사건은 최대한 신중하게 다뤄야 한다. 가명을 사용하는 한 인물이 사이버 보안 뉴스를 전문으로 하는 계정과 접촉해. Revolut에서 데이터를 빼낸 것 이상의 행위를 했다고 주장했다. 이 소식통에 따르면, 이탈리아 법집행 기관의 여러 부서가 침해되었으며 해당 시스템이 Revolut에 허위 요청을 전송하는 데 활용되었다고 한다. 이 핀테크 기업을 겨냥한 작전은 약 6개월간 지속되었으며. 공격자는 이탈리아 시스템에서 확보한 내부 문서. 일정표, 요원들의 개인 대화 내용 등 약 147GB 분량의 자료를 보유하고 있다고 주장했다.
정확성이 중요하다. 현재로서 이 주장들은 독립적으로 검증된 사실이 아니라 미확인 진술이다. 내무부, 국가사이버보안청(ACN), 경찰을 포함한 이탈리아 관계 기관 어느 곳도 침해 사실을 확인하지 않았다. 해당 아카이브의 정확한 규모, 실제 접근 기간, 이탈리아의 관여 범위는 현재 공격자 측의 주장에만 근거한다. 따라서 올바른 표현은 “이탈리아 경찰이 해킹되었다”가 아니라. “공격자는 이탈리아 법집행 기관 여러 부서를 침해했다고 주장하며, 관계 당국은 이를 아직 확인하지 않았다”고 해야 한다.
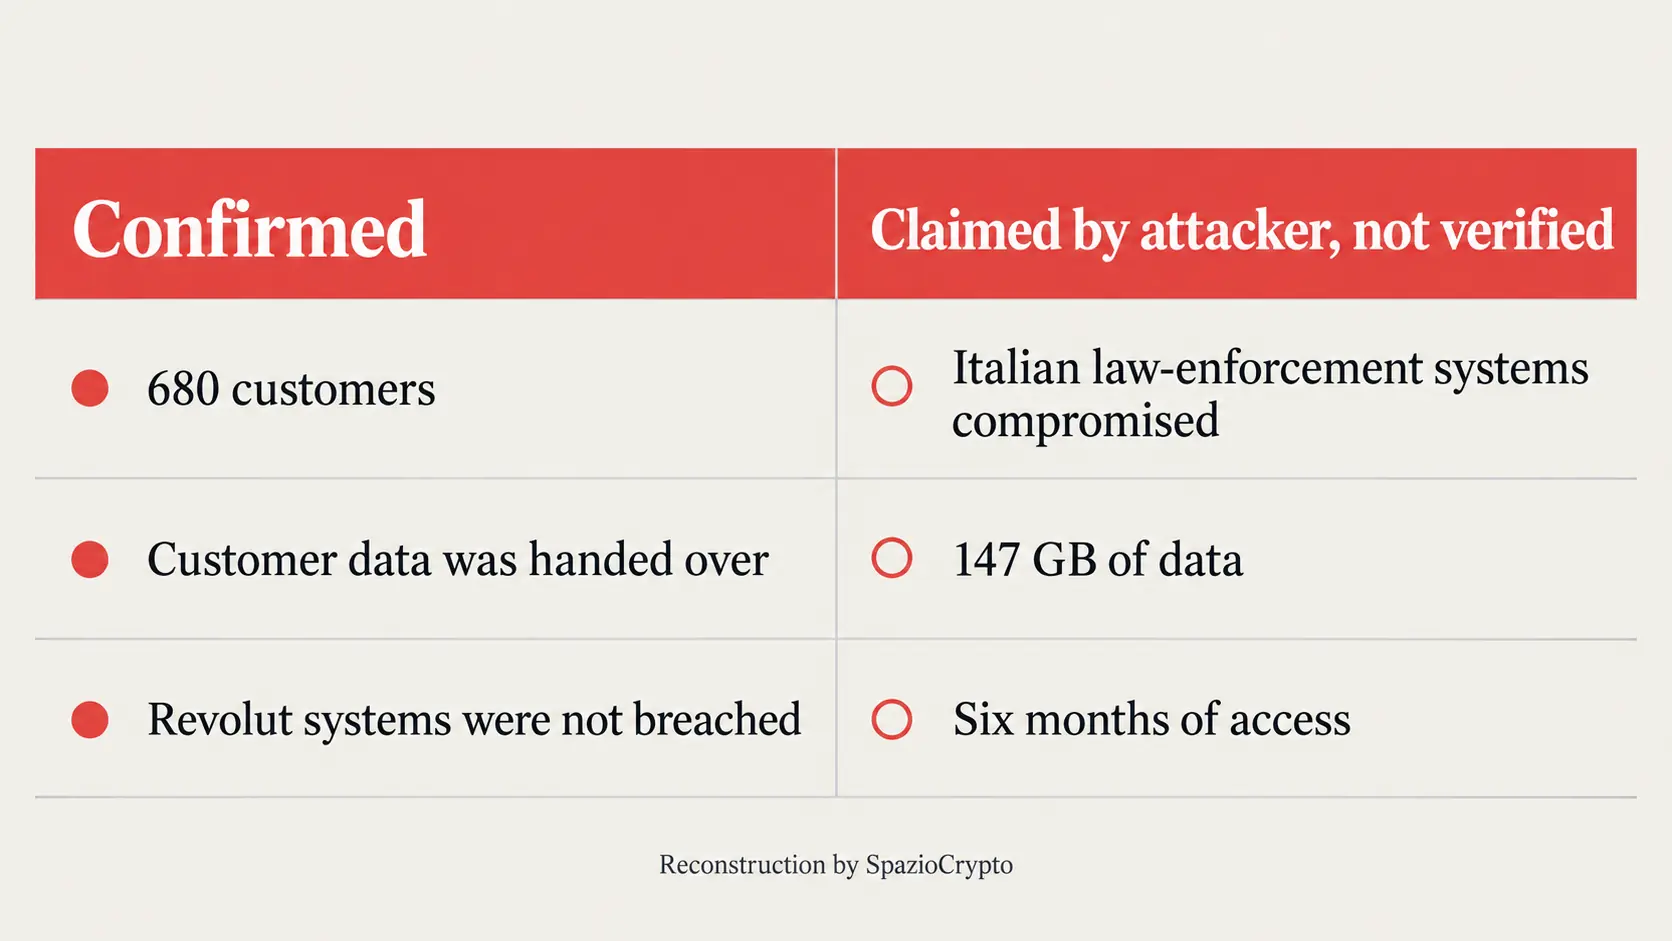
확인된 사실 대 미확인 주장
중요한 구분. 출처: Revolut, Financial Times, 공격자 관련 소식통, 2026
- 확인됨: 실제 정부 도메인에서 발송된 요청을 통해 약 680명 고객의 데이터가 제공됨.
- 주장됨, 미확인: 이탈리아 법집행 기관 여러 부서 침해, 147GB 분량의 자료 확보.
- 복수 소식통에 의해 문서화됨: 10,000 BTC 규모의 랜섬 요구.
협박과 샘플 데이터 공개
이 사건은 대규모 갈취 시도의 양상도 띠고 있다. 공격자로 자처하는 인물은 메시지 채널에 일부 데이터 샘플을 공개하기 시작했다. 해당 자료를 직접 열람한 전문 매체에 따르면, 경제계와 스포츠계, 연예계의 주요 인사들이 포함되어 있다고 한다. 요구액은 10,000 BTC로. Financial Times 보도를 기준으로 적용 환율에 따라 약 6억 7천만 달러에서 8억 달러 사이로 추산된다. 공격자는 지불이 이뤄지지 않으면 추가 자료를 단계적으로 공개하겠다고 위협했다. Revolut은 이 구체적인 요구에 대해 공개적으로 어떠한 입장도 내놓지 않았다.
공격자의 주장에 따르면 피해 고객들은 약 30개국에 걸쳐 분포하며, 스위스와 프랑스가 가장 큰 피해를 입은 국가로 지목되었다. 이 지리적 정보 역시 공격자 측의 일방적 주장임을 거듭 강조해야 하며, Revolut이나 관계 당국이 독립적으로 확인한 바는 없다. 참고로, 유사한 성격의 사건이 이 회사에 처음 있는 일은 아니다. 같은 해 초, 전직 직원 한 명이 별도의 사건에서 암호화폐 랜섬을 요구하며 특정 고객의 신원 정보를 유포하겠다고 협박한 바 있다. 그 사건과 역학 구조는 다르지만, 핵심 패턴은 같다. Revolut이 보유한 민감한 데이터가 암호화폐 갈취의 수단으로 이용된 것이다.
이 사건의 진짜 심각성은 다른 데 있다
사실, 이제 핵심에 도달했다. 이 사건을 일반적인 데이터 유출 사고와 구분 짓는 본질적인 문제가 있다. 핵심은 정교하게 위조된 이메일 한 통이 아니다. 금융 중개 기관이 당국으로부터 온 요청의 진위를 어떻게 검증하는가 하는 전체 프로세스의 문제다. 실제 이메일 도메인과 자동화된 기술 검사가 일치하더라도. 그것만으로는 요청자가 실제로 그 권한을 가지고 있는지. 관할권이 적절한지, 여권과 인증 사진, 전체 금융 거래 내역처럼 민감한 정보를 수령할 권리가 있는지를 보장할 수 없다.
이런 수준의 민감한 요청을 처리할 때는, 요청 이메일에 포함된 연락처가 아닌 사전에 검증된 독립 채널이나 공식 기관 등록부를 통한 추가 확인이 이상적이다. 기술 시스템을 직접 침해하는 대신 기존에 신뢰받는 채널을 악용하는 이 수법은, 같은 시기에 BitBox와 Trezor 사용자들을 겨냥한 가짜 보안 이메일 사례를 분석할 때도 확인된 동일한 원리다.
더 넓은 시각으로 보기
이번 업데이트는 여전히 여러 측면에서 결론이 불확실하지만. 이 사건의 첫 번째 챕터를 분석하며 이미 드러난 한 가지 교훈을 다시 확인시켜 준다. 디지털 금융 세계에서 보안은 시스템의 기술적 견고함에만 달린 것이 아니다. 특히 이번 사례처럼, 기업이 일상적으로 상호작용하는 신원과 권한을 검증하는 절차에도 똑같이 달려 있다. 시스템이 기술적으로 온전하게 유지되더라도, 그것을 둘러싼 인적·절차적 과정이 성공적으로 기만당하면 막대한 피해가 발생할 수 있다.
관찰자 입장에서 실질적인 교훈은 두 가지다. 첫째, 이번 사건은 이 규모의 사이버 보안 뉴스를 접하는 누구에게나 중요한 점을 보여준다. 직접 관련된 기관이 아직 아무것도 확인하지 않은 상황에서, 공격자를 자처하는 측의 주장을 기정사실로 받아들이려는 충동을 경계해야 한다는 것이다. 둘째, 이 사건은 검증된 신원 정보, 문서, 암호화폐 보유 이력의 조합이 조직적 사이버 범죄를 저지르는 이들에게 얼마나 매력적인 표적인지를 다시 한번 입증한다. SpazioCrypto는 단순한 주장이 아닌 검증 가능한 확인이 나올 때만 분석을 업데이트하며, 같은 엄격한 기준으로 이 사건의 향후 전개를 계속 추적할 것이다. 올바른 보호 방법을 더 알고 싶다면 암호화폐를 안전하게 보관하는 방법 가이드를 참고하길 권한다.