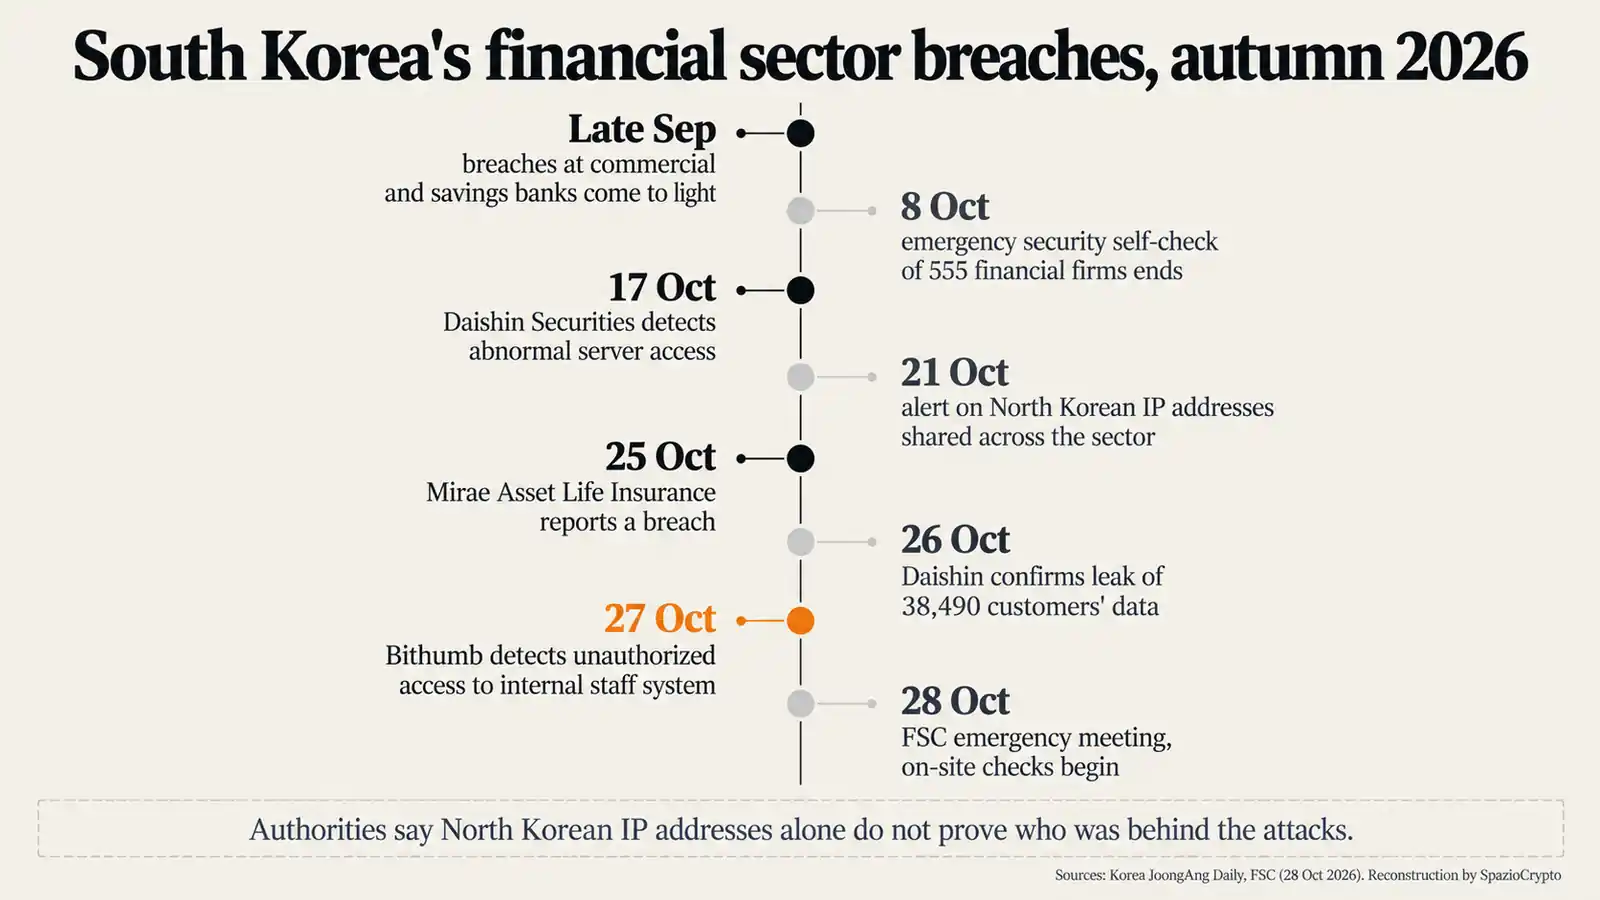
2026년 10월 27일, 한국 2위 암호화폐 거래소 빗썸(Bithumb)에서 직원들이 사용하는 내부 시스템에 외부 무단 접근이 확인됐다. 다음 날인 28일, 금융위원회(FSC)는 긴급 회의를 소집하고 금융감독원(FSS), 금융보안원(Financial Security Institute)과 함께 현장 점검을 시작했다. FSC 발표에 따르면 빗썸 임직원과 계열사. 협력사 직원들의 데이터가 유출된 것으로 파악됐으며, 빗썸 데이터 침해가 고객 정보에도 영향을 미쳤는지는 현재 확인 중이다.


본 기사는 FSC가 10월 28일 발표한 공식 보도자료(한국어 번역본)와 코리아중앙데일리(Korea JoongAng Daily)의 보도를 토대로 작성했다. 코리아중앙데일리는 이번 사건을 한국 금융권을 겨냥한 일련의 사이버 공격 중 하나로 분류한다. 연합뉴스를 인용한 로이터 기사는 편집부 검토 도구에서 접근이 불가해 인용하지 않았다.
사건의 경위
코리아중앙데일리에 따르면, 이번 공격은 직원들이 이메일, 문서, 사내 커뮤니케이션을 처리하는 모바일 그룹웨어에 집중됐다. FSC는 해당 시스템을 암호자산 거래의 핵심 인프라가 아닌 “직원 업무 지원 시스템”으로 규정했다. 빗썸 역시 코리아중앙데일리에 「침해된 것은 직원 업무를 지원하는 시스템이며, 핵심 IT 인프라가 아니다」라고 공식 입장을 밝혔다.
고객 입장에서 중요한 대목은 따로 있다. FSC 발표 기준으로, 현재까지 지갑 주소 등 자산 이전에 악용될 수 있는 정보가 유출된 정황은 확인되지 않았다. 빗썸은 코리아중앙데일리에 「현재까지 이 유형의 데이터 유출은 확인되지 않았다」고 밝혔다. 다만 당국은 피해 인원 규모, 구체적인 유출 데이터 항목, 공격 경로에 대해서는 아직 공개하지 않은 상태다.
당국의 대응
10월 28일 긴급 회의는 FSC 디지털금융정책국장 유영준이 주재했다. 회의에는 금융감독원, 금융보안원, 국내 주요 거래소 협의체인 DAXA(디지털자산거래소공동협의체), 그리고 빗썸이 참석했다. FSC 보도자료에 따르면 세 기관은 즉시 현장 점검을 시작하고 원인 파악을 위해 정보를 공유했다. 코리아중앙데일리는 경찰청이 금융 중개기관과 거래소를 대상으로 한 공격에 대해 예비 수사에 나섰다고도 전했다.
FSC는 세 가지 대응 방향을 제시했다. 첫째, 소비자 피해 여부에 대한 심층 점검. 둘째, 피해가 확인될 경우 전액 배상을 포함한 보호 조치 시행. 셋째, 현재 전자금융거래법 적용 대상에 포함되지 않는 암호자산 사업자의 보안 수준을 주요 은행 수준으로 끌어올리겠다는 방침이다. 빗썸이 2026년 당국의 주목을 받는 것은 이번이 처음이 아니다. 더코리아타임스(The Korea Times)에 따르면 빗썸은 2월에도 이벤트 당첨자에게 620,000원 대신 620,000 비트코인을 잘못 지급하는 사고를 낸 바 있다.
빗썸만의 문제가 아니다
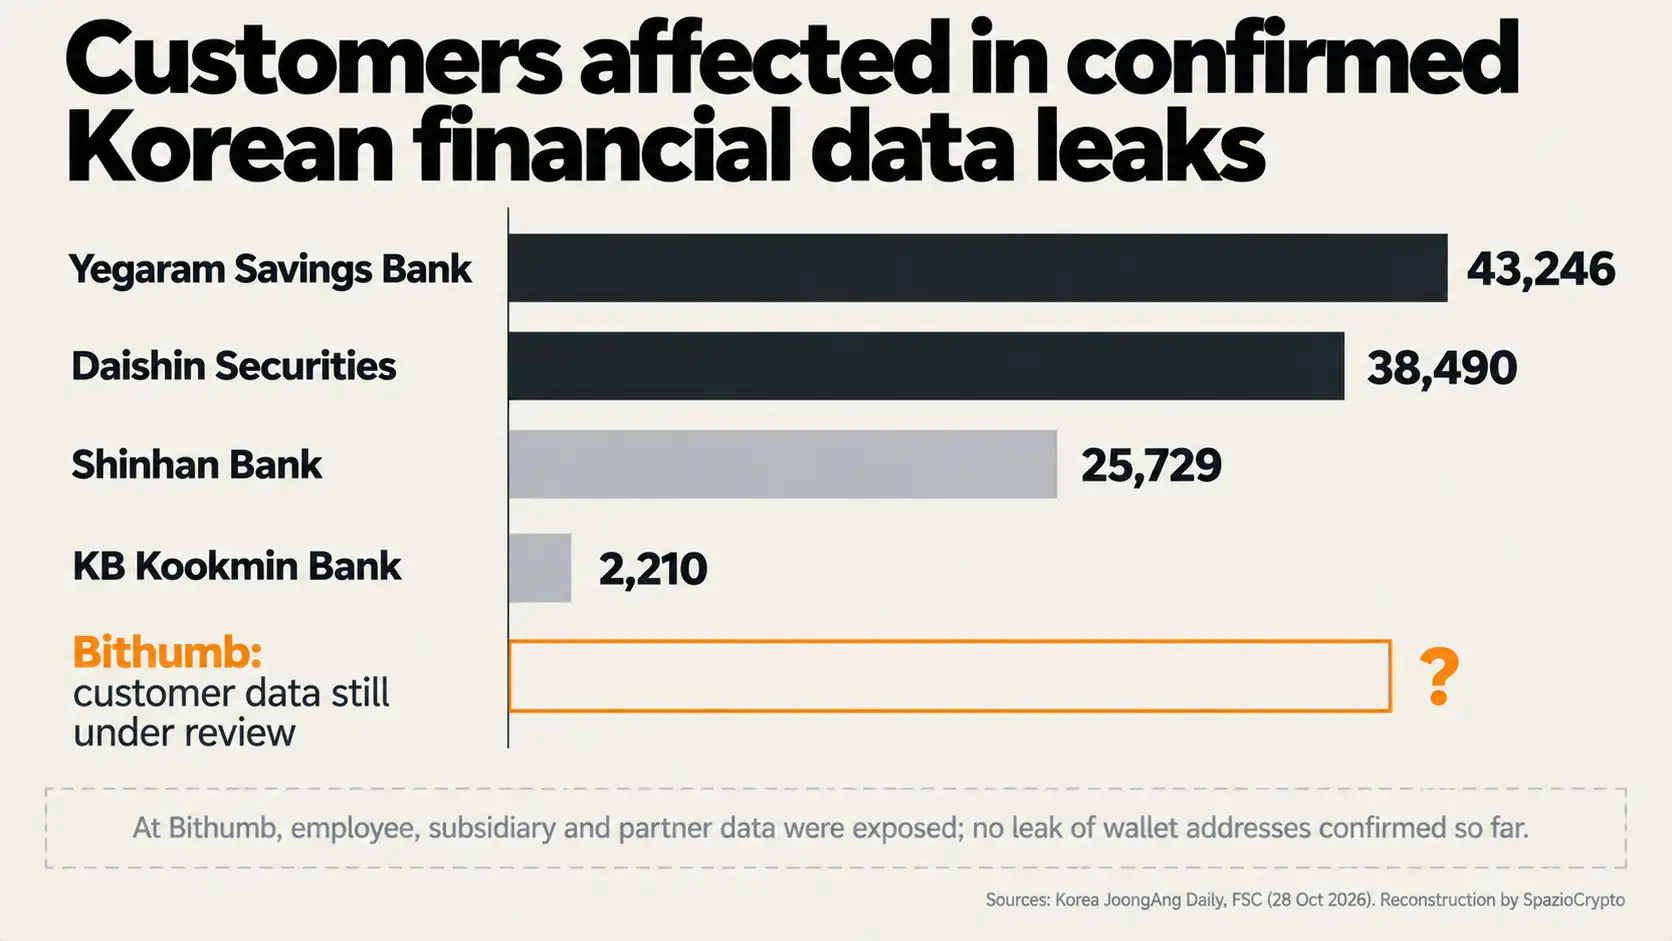
이번 사건은 더 큰 흐름 속에서 벌어졌다. 코리아중앙데일리에 따르면 9월 말에는 시중은행과 저축은행에서 침해 사례가 잇따라 드러났으며, 인공지능 에이전트를 활용한 공격으로 의심받고 있다. 10월 26일에는 대신증권이 고객 38,490명의 이름, 이메일 주소, 우편 주소, 휴대전화 번호, 암호화된 계좌번호가 유출됐다고 공식 확인했다. 10월 28일 하루에만 대신증권, 미래에셋글로벌인베스트먼트, 빗썸이 보안 사고를 신고했으며, 미래에셋생명보험은 하루 앞선 25일에 이미 침해 사실을 신고한 상태였다.
코리아중앙데일리에 따르면 앞서 발생한 은행권 침해 사고에서는 예가람저축은행 43,246명, 신한은행 25,729명, KB국민은행 2,210명의 고객 정보가 유출됐다. AI 에이전트 위협은 한국에만 국한된 문제가 아니다. 인도에서는 CERT-In이 인공지능 에이전트가 조직의 인지 없이 실제 내부 시스템에 접근한 사례를 공식 문서로 발표한 바 있다.
북한 IP 주소의 흔적
다시 말해, 중앙일보 보도에 따르면, 북한 IP 주소에서 금융권을 겨냥한 약 440만 건의 스캔 시도가 발생했으며, 10월 21일 통합 보안 모니터링 시스템을 통해 경고가 발령됐다. 다만 당국은 IP 주소만으로는 배후를 단정할 수 없다고 경고했다. 같은 보도에서 인용된 한 당국자의 분석에 따르면, 외부 세력이 북한 시스템을 침해한 뒤 해당 IP를 이용했을 가능성이 더 높다. Bithumb 접근 사건을 북한과 연결하는 공식 출처는 현재 없다.
이 언급이 민감한 이유가 있다. 평양과 연계된 해킹 그룹들은 크립토 업계를 오랫동안 표적으로 삼아왔으며, 허위 채용 면접으로 업계 전문가를 노리는 캠페인처럼 사람을 공략하는 방식을 자주 썼다. 지갑 정보가 포함되지 않더라도 직원 데이터는 거래소 내부 인력을 대상으로 한 정교한 피싱 공격을 준비하는 데 충분히 활용될 수 있다는 것이 본지의 판단이다.
Upbit 선례
사실, 한국은 이 위험을 잘 알고 있다. 2025년 11월 말, 국내 1위 거래소 Upbit은 핫월렛에서 솔라나 네트워크 토큰 약 445억 원 상당이 탈취된 공격 이후 입출금을 일시 중단했다. 본지가 Upbit 3,200만 달러 해킹에서 다룬 사건이다. 당시 표적은 자금이었다. Bithumb 사건에서 현재까지 공개된 내용에 따르면, 표적은 내부 시스템이었다.
이 차이는 중요하지만 사안을 완전히 닫지는 않는다. 한국 시장은 크립토와 전통 금융의 통합을 빠르게 진행 중이다. 전북은행이 비트코인을 담보로 한 기업 대출을 시작한 것이 그 단적인 예다. 두 세계가 깊게 연결될수록 거래소 보안은 시스템 안정성의 문제가 되며. FSC가 대형 은행 수준의 보호 기준을 요구할 때 바로 이 지점을 언급하는 것이다.
유럽과 이탈리아의 규제 맥락
유럽의 규제 틀은 한국과 다르다. MiCA 규정에 따라 허가받은 크립토 서비스 제공자는 디지털 운영 복원력에 관한 DORA 규정의 적용을 받으며. 이 규정은 사이버 리스크 관리와 중대 사고의 당국 신고를 의무화한다. 개인정보가 관련된 경우 개인정보 감독기관에 통지 의무가 있는 GDPR도 적용된다. 한국에서 FSC가 거래소에 확대 적용하겠다고 밝힌 의무 수준이 바로 이것이다.
이탈리아 이용자에게 실질적인 교훈은 자금뿐 아니라 데이터에 관한 것이다. 거래소는 자금세탁 방지 의무 이행을 위해 방대한 개인정보를 수집하며, 본지의 유럽 CASP의 KYC·AML 공급업체 조사에서도 확인된다. 침해 사고 한 건이 정교한 사기의 재료가 될 수 있다. 실제 계좌 정보를 활용하는 이메일이나 전화를 경계하는 것이 첫 번째 방어선이다. Revolut을 속인 가짜 정부 요청 사건이 그 이유를 잘 보여준다.
Bithumb 요약
확인된 사실과 미확인 사실
- 확인됨: 10월 27일 탐지된 직원 내부 시스템 무단 외부 접근; FSC 발표에 따른 Bithumb 및 계열사·파트너사 직원 데이터 노출; 10월 28일부터 FSC·FSS·금융보안원 현장 조사 착수; 지갑 주소 등 자금 이전에 활용 가능한 데이터의 유출은 현재 미확인.
- 미확인: 고객 데이터 포함 여부; 피해 인원 규모; 악용된 취약점 종류; 공격 주체.
- 추적 필요: 고객 데이터 관련 조사 결과; FSC가 거래소에 적용하려는 보안 기준의 구체적 내용; 경찰 예비 조사 진행 상황; Bithumb의 이용자 공식 통지 여부.
더 넓은 시각
결과적으로, 본지의 판단을 명확히 밝힌다. Bithumb 사건은 금고가 아닌 사무실이 공격받은 거래소 사례이며. 규제 당국은 이 사건을 거래소도 사이버 보안 측면에서 은행과 동등하게 취급해야 한다는 주장의 근거로 활용하고 있다. 한국에서 크립토 사업자는 여전히 전자금융거래법 적용 대상 밖에 있는 반면, 은행과 금융 중개기관은 연쇄 공격에 노출되고 있다. FSC는 피해 발생 시 전액 배상과 대형 은행 수준의 기준을 약속했지만, 구체적인 방법은 아직 제시하지 않았다.
주시해야 할 신호는 세 가지다. 첫째는 고객 데이터 조사 결과로, 이 사건의 실제 심각성을 가를 것이다. 둘째는 FSC가 은행 수준의 보안 규정을 거래소에 확대 적용하는 구체적 방안을 내놓을지 여부다. 셋째는 한국 금융권 공격 출처에 대한 경찰 수사 결과로. 당국 스스로 단정하지 말라고 경고한 북한 IP 관련 수사도 포함된다.
출처
결과적으로, Bithumb 및 당국의 대응: 금융위원회, 2026년 10월 28일 보도자료; Korea JoongAng Daily, 2026년 10월 28일; 2월 선례: The Korea Times, 2026년 2월 9일.