바이낸스(Binance)는 온체인 데이터가 수 시간 전부터 포착하고 있던 사실을 공식 확인했다. 2026년 10월 29일 저녁부터 30일 새벽 사이에 발생한 바이낸스 해킹 사고로 약 63억 달러 규모의 무단 출금이 이루어진 것으로 추정된다.
공식 성명은 10월 30일 02:23 UTC에 발표됐다. 세계 최대 거래소 바이낸스는 블록체인 파트너의 협조로 약 30억 달러를 온체인에서 동결했고. 입출금을 일시 중단했으며, 피해액 전액을 SAFU 펀드 및 자체 기업 자원으로 보전하겠다고 밝혔다. 조사 결과가 해당 수치를 공식 확인한다면. 2025년 2월 바이비트(Bybit) 해킹의 4배를 훌쩍 넘는 암호화폐 역사상 최대 규모 탈취 사건이 된다.
User funds are safe!
, CZ 🔶 BNB (@cz_binance) October 29, 2026
It does look like a hack on Binance. Appreciate the quick freeze from Tether (~$971m) and Circle (~$823m).
I don't manage Binance (.com) anymore, but as a shareholder, I expect all user funds will be fully covered. https://t.co/oufpyNChxI
바이낸스 10월 30일 공식 성명의 핵심 내용
바이낸스 팀이 발표한 성명은 간결하고 신중하게 작성됐다. 예비 조사 결과, 이번 사건은 DevOps 엔지니어의 노트북이 침해된 것에서 비롯된 것으로 추정된다. 공격자는 이를 통해 서비스 컨테이너에 접근해 무단 출금 트랜잭션을 발행한 것으로 보인다. 바이낸스는 지갑 개인키 유출 증거는 발견되지 않았다고 밝혔으며. 모든 사실 관계가 확인된 후 상세한 기술적 사후 분석 보고서를 공개하겠다고 약속했다.
Tether froze more than 1.567B USDT related to a potential Binance exchange hack.
, Paolo Ardoino 🤖 (@paoloardoino) October 29, 2026
Protecting the industry and our partners is our main priority.
Stay safe everyone.
바이낸스가 공식 발표한 전체 피해 추정액은 약 63억 달러이며, 이 가운데 약 30억 달러는 이미 온체인에서 동결됐다고 밝혔다. 또한 복구 작업 완료 후 최신 준비금 증명(Proof of Reserves)을 공개할 예정이라고 덧붙였다. 즉각적인 대응 조치는 세 가지다. 보안 점검 기간 중 입출금 일시 중단. 관련 주소의 인증 권한 취소. 자금 추적 및 회수를 위한 법 집행 기관 및 블록체인 인텔리전스 파트너 협력이 그것이다. 이 내용의 1차 출처는 바이낸스가 2026년 10월 30일 발표한 Security Incident Update다.
사건 당일 밤 타임라인: 바이낸스 14번 지갑부터 동결까지
보안 업체와 온체인 조사기관이 재구성한 사건 순서는 10월 29일 저녁부터 시작된다. 블록체인 분석가들이 바이낸스로 레이블된 핫월렛, 특히 「Binance 14」와 「Binance 16」으로 알려진 주소에서 비정상적인 자금 유출을 처음 포착했다. Blockaid의 포렌식 분석에 따르면. 해당 주소에서 약 16억 달러 상당의 USDT. 약 8억 달러 상당의 USDC. 수억 달러 규모의 ETH와 함께 UNI, LINK, RLUSD 및 수십 종의 소규모 토큰이 인출됐다. 여러 분석에 따르면 자금 대부분은 약 20분 만에 약 10개의 블록체인으로 분산됐다.
User funds are safe.
, Yi He (@heyibinance) October 30, 2026
Binance will cover all hacking losses.
Deposits and withdrawals are temporarily suspended while our team conducts security checks, freezes funds, and works with law enforcement.
We will share a full post-mortem once the investigation is complete. Please…
거래소 측의 첫 공개 신호는 보안 이상 징후를 확인 중이라는 포괄적인 게시물이었다. 얼마 후 바이낸스 공동 창업자이자 주요 주주인 창펑 자오(Changpeng Zhao)가 X(구 트위터)에 글을 올려. 이번 사건이 실제 해킹처럼 보인다고 밝히면서 테더(Tether)와 서클(Circle)의 신속한 자금 동결에 감사를 표했다. 그는 사용자 자금 전액이 보전될 것이라고도 확신했다. 이후 수 시간에 걸쳐 바이낸스는 동결 자금 추정치를 25억 4천만 달러에서 약 30억 달러로 상향 조정했고. 손실 전액 보전 의지를 공식화했다.
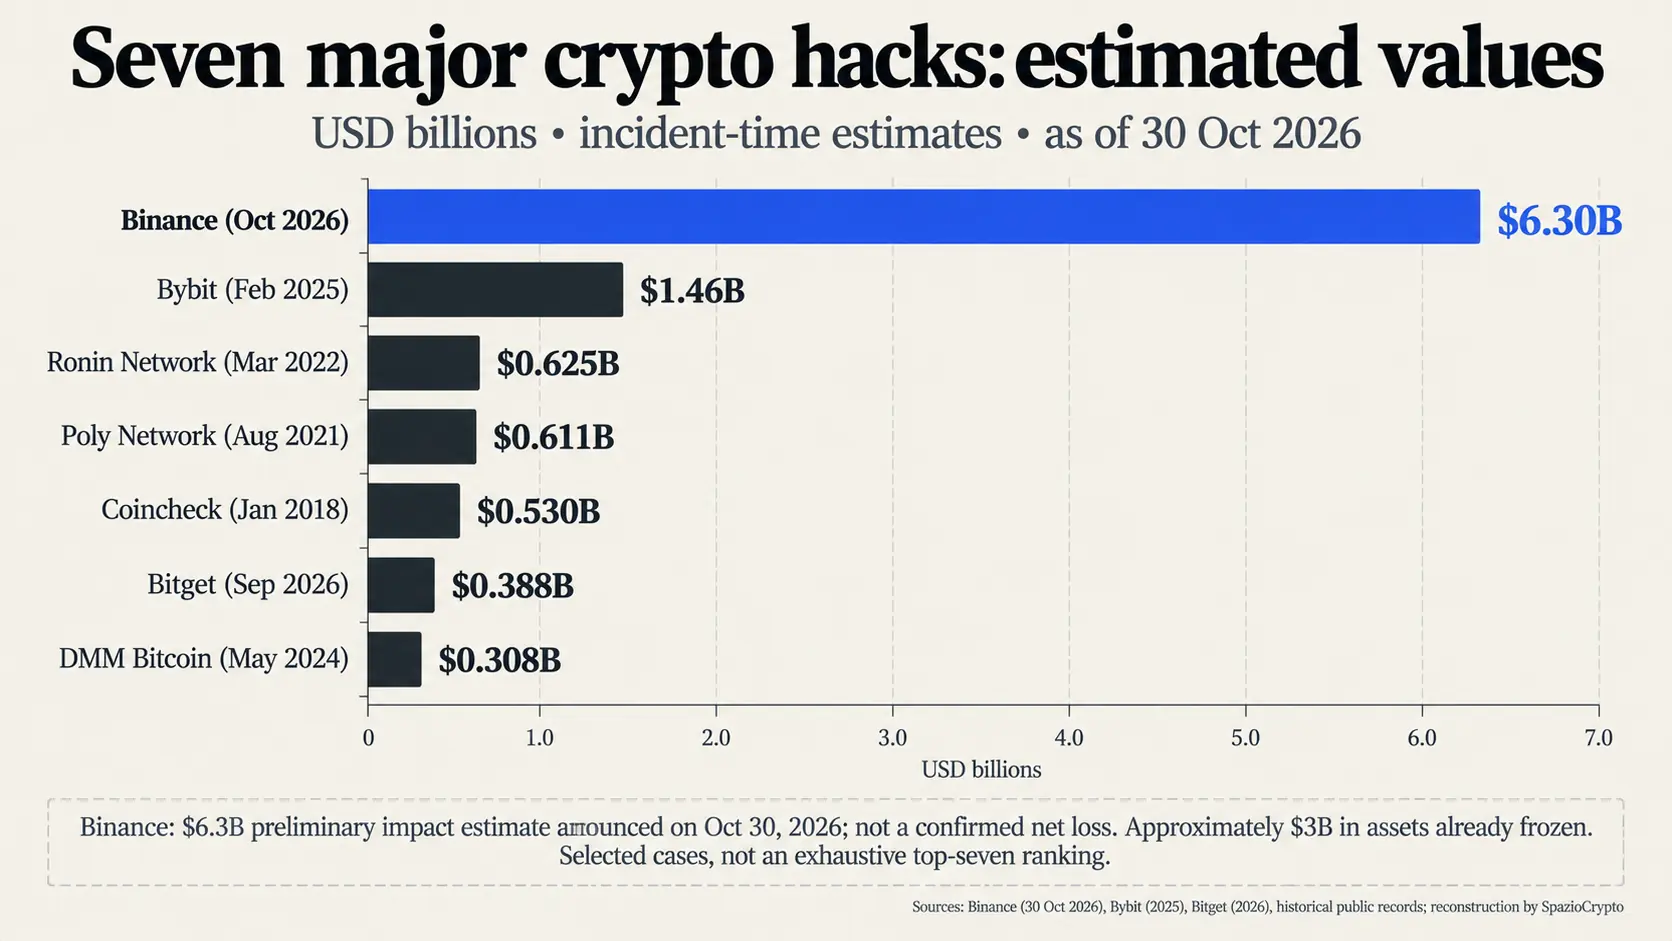
역사상 최대 규모: 과거 주요 해킹 사건과의 비교
다시 말해, 63억 달러라는 수치는 Binance가 자체 발표한 추정치로, 제3자의 검증이 이루어지지 않은 상태다. Chainalysis는 피해액을 약 59억 달러로 집계했으며. Arkham Intelligence는 공격자 소유로 표시된 지갑에서 약 58억 4천만 달러 상당의 자산을 추적했다. Blockaid는 초기에 이더리움, Arbitrum, Avalanche에 걸쳐 약 33억 달러 규모의 의심 송금을 식별했다.
Circle is closely tracking reports of a potential exploit involving Binance. In coordination with law enforcement, we have frozen more than 800M USDC associated with the incident and will continue supporting the investigation.
, Jeremy Allaire (@jerallaire) October 29, 2026
최종 피해 규모가 어떻게 확정되든, 이번 사건의 규모는 기존 모든 기록을 넘어선다. 2025년 2월에 발생해 SpazioCrypto가 Bybit의 북한·라자루스 그룹 소송 진행 과정까지 추적한 Bybit 해킹의 피해액은 약 15억 달러로, 그때까지 사상 최대 기록이었다. 불과 한 달 전 연간 최대 해킹으로 꼽혔던 2026년 9월 24일 Bitget 해킹도 이후 3억 8천750만 달러로 수정된 바 있다. 비율로 따지면, 공격 직전 DefiLlama 공개 데이터 기준으로 Binance가 수탁 중인 고객 자산(BNB 등 자체 토큰 제외)은 약 1,450억 달러에 못 미쳤고, 이번 피해 발표액은 그 총액의 4% 남짓에 해당한다.
Tether와 Circle: 전리품 절반을 막아낸 긴급 동결 조치
사실, 사태 대응에서 가장 주목할 역할을 한 것은 Binance가 아니라 스테이블코인 발행사들이었다. Tether CEO Paolo Ardoino는 X 게시글을 통해 이번 공격과 연관된 15억 6,700만 달러 이상의 USDT를 동결했다고 밝혔고, Circle CEO Jeremy Allaire는 법 집행기관과 협력해 8억 달러 이상의 USDC 이전을 차단했음을 확인했다.
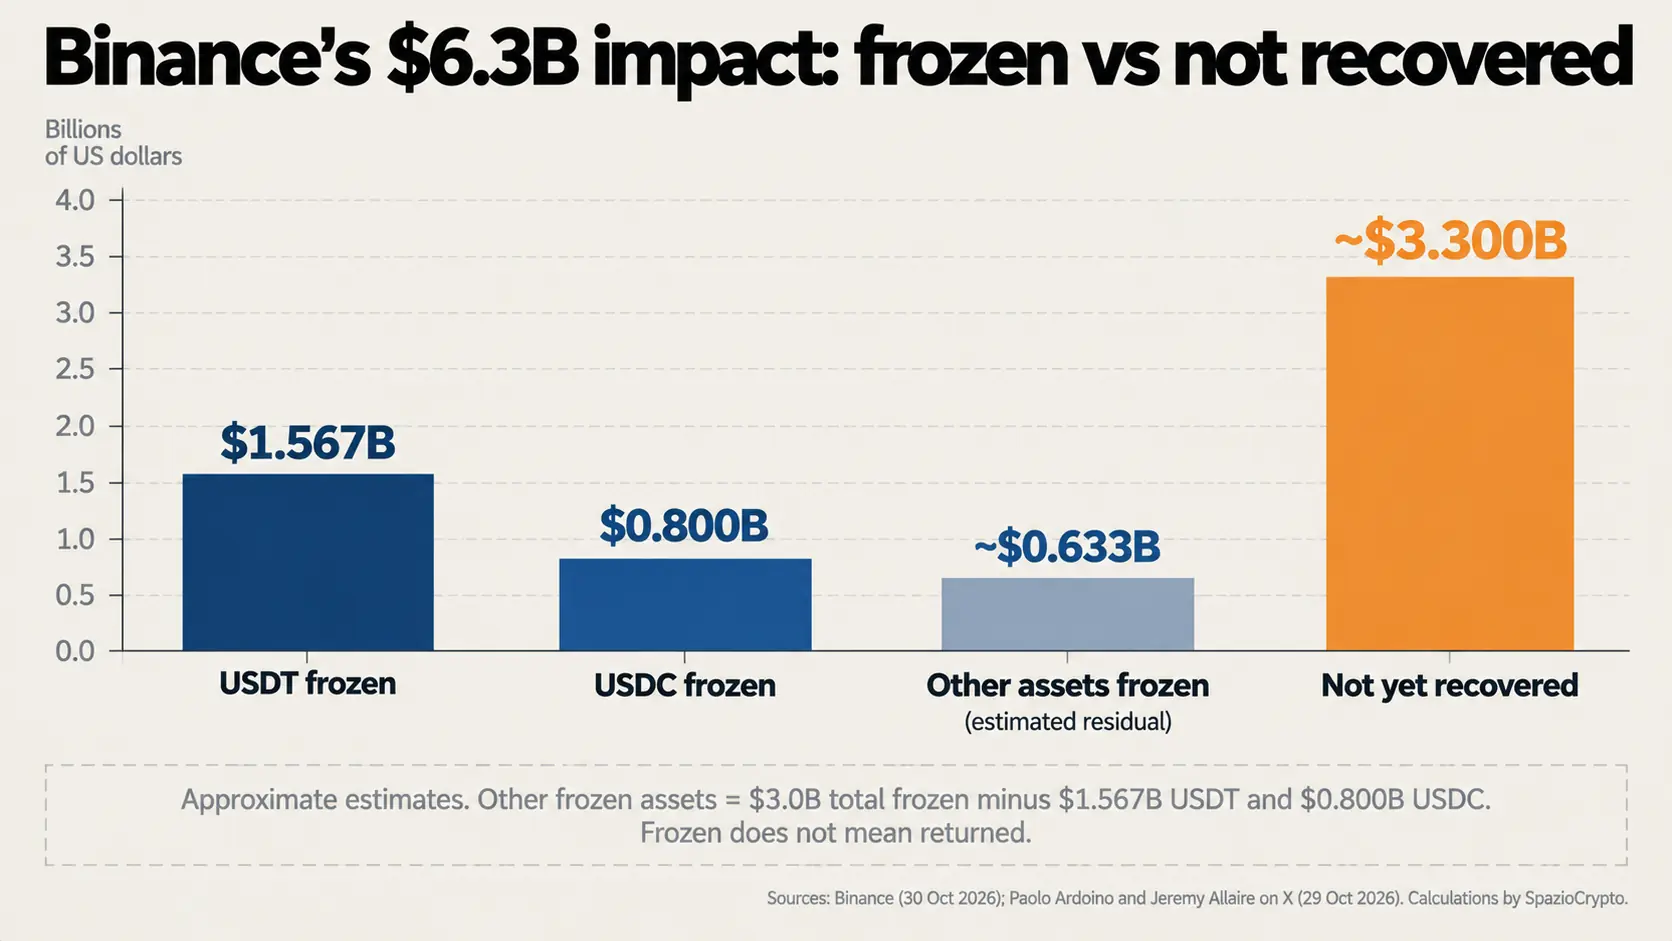
두 발행사는 불과 몇 시간 만에 합산 약 24억 달러를 묶어놨다. Binance가 발표한 동결 총액 30억 달러 중 가장 큰 부분을 차지한 셈이다. 이 방식은 SpazioCrypto가 올해 여러 차례 보도한 사례와 동일하다. 이란 연계 3억 4,400만 달러 USDT 동결, 모네로 이상 펌핑 후 7,200만 달러 차단, 그리고 이란 거래소 Wallex에 대한 Tether·Circle 공동 대응 모두 같은 원리다. 중앙화 발행사가 해당 주소를 블랙리스트에 등록하면 토큰은 더 이상 이동할 수 없게 된다.
이 메커니즘의 한계도 분명하다. Tech-ish가 보도하고 여러 매체가 인용한 재구성에 따르면. 약 7억 달러 상당의 USDT는 Tether의 블랙리스트가 발동되기 전에 수신 주소를 이미 빠져나갔고, 상당 부분이 이더로 전환됐다. ETH와 비트코인은 구조적으로 어떤 발행사도 동결할 수 없기 때문에, 이 부분이 가장 회수하기 어려운 구간으로 남는다. 또 하나의 중요한 점은, 동결이 곧 반환을 의미하지 않는다는 것이다. 동결된 자금이 정당한 소유자에게 돌아가려면 통상 법적 절차가 필요하며, 정해진 표준 일정이 없다.
SAFU 펀드로 충분한가: 보상 규모 분석
Binance는 SAFU 펀드와 자사 자금으로 모든 손실을 보상할 것이며 사용자 자산은 안전하다고 발표했다. 이는 거래소가 공식적으로 표명한 약속이지, 아직 독립적으로 검증된 사실이 아니다. 공지문이 회사 자체 재원을 명시적으로 언급한 배경에는 규모의 문제가 있다.
**Service Update**
, Yi He (@heyibinance) October 30, 2026
Deposits remain unaffected and continue to operate as normal.
Our team is currently working on enhancements to the withdrawal service and related address controls. We expect to begin resume withdrawal services in the next 48 hours.
We will continue to share…
2018년 7월에 설립되어 거래 수수료 일부로 적립된 SAFU(Secure Asset Fund for Users)는 2026년 초 전액 비트코인으로 전환됐다. 펀드 공개 지갑에는 약 15,000 BTC가 보관 중이며, 최근 몇 주간 비트코인 가격에 따라 10억~12억 7천만 달러 사이에서 평가액이 변동했다. Binance 공시 기준으로 동결된 약 30억 달러를 제외하면 미회수분은 약 33억 달러인데. SAFU 단독으로는 이 미회수분의 3분의 1에도 못 미치고 전체 피해액의 5분의 1 이하에 불과하다. 나머지는 거래소 자체 재무에서 충당해야 한다. Binance는 2019년 5월 해킹 당시 약 7,000 BTC(당시 시세 기준 약 4천만 달러)가 탈취됐을 때도 SAFU로 대응했지만. 이번 사태의 규모는 차원이 다르다. 바로 그래서 이번 복구 작업 종료 후 공개될 갱신된 준비금 증명(Proof of Reserves)이 향후 몇 주간 업계에서 가장 주목하는 문서가 될 것이다.
배후 세력: 북한 연루 가설은 아직 예비 단계
결과적으로, 귀책 문제에 대해 Binance는 명확한 입장을 밝히지 않고, 책임자 파악을 위해 법 집행기관과 협력 중이라는 말만 내놓고 있다. 반면 여러 블록체인 분석 업체들은 북한을 지목하고 있다. TRM Labs는 라자루스 그룹 산하 작전 부대인 TraderTraitor의 개입 가능성이 높다고 밝혔으며. 독립 조사자 ZachXBT 역시 X 게시물에서 공격자가 라자루스일 가능성이 높다고 기술했다.
CoinDesk가 인용한 수사 관계자에 따르면. 이 규모의 작전을 수행할 수 있는 조직은 전 세계적으로 극히 드물지만, 귀책이 아직 확정된 것은 아니라고 경고했다. 10월 29일 밤 자금 이동 속도가 기존 북한 해킹 그룹의 패턴보다 느렸다는 점도 지적됐다. Binance가 설명한 침투 경로는 외부 공급업체 개발자의 장비가 손상됐던 Bybit 사례. 그리고 백엔드 시스템 침해로 거래 데이터가 위조됐던 9월 Bitget 사례와 매우 유사하다. 세 사건 모두 지갑 암호화 자체가 아니라, 그 지갑을 관리하는 인적·인프라 체계가 취약점이었다.
Binance 이용자에게 의미하는 것
결과적으로, 운영 측면에서 공동 최고경영자 Yi He는 48시간 내 출금 기능 복구를 목표로 한다고 밝혔다. 이후 발표된 서비스 업데이트에 따르면 입금은 이미 정상 작동 중이며, 출금은 관련 주소 전수 검토가 완료될 때까지 일시 중단 상태다.
이 글이 게재되는 시점에 모든 서비스가 완전히 복구됐는지는 아직 확인되지 않았다. EU 거주 사용자와 관련해 추가로 짚을 사항이 있다. SpazioCrypto 거래소 디렉토리에 정리된 대로. Binance는 MiCA 라이선스를 기한 내 취득하지 못해 2026년 7월 1일부터 EU 거주자 대상 서비스를 중단했다. 따라서 현재 EU 사용자의 직접 노출은 잔여 포지션이나 EU 외 법인을 통해 개설된 계좌에 한정된다. 시장 반응은 즉각적이었지만, 여러 분석가들의 평가에 따르면 사건 규모에 비해 제한적이었다. CoinMarketCap 데이터 기준으로 비트코인은 6주 최저치인 7만 7,000달러 아래로 내려갔고. 이더는 2,200달러 부근에서 5% 이상 하락했으며, 가장 큰 타격을 받은 BNB는 24시간 내 7~8% 하락했다. CoinGlass에 따르면 첫 한 시간 동안 청산된 롱 포지션 규모는 6억 달러를 넘어섰다.
실질적인 조언은 Binance가 공식 발표를 통해 전달한 내용과 같다. 환급, 인증, 또는 사건 업데이트를 약속하는 개인 메시지, 이메일, 소셜 미디어 링크는 절대 클릭하지 말아야 한다. 해킹 이후 수 시간은 피싱 캠페인이 집중적으로 발생하는 시간대이기 때문에, 모든 공지는 공식 앱이나 공식 사이트에서만 확인해야 한다. 거래소에 자산을 보유 중인 이용자라면 공식 공지 페이지를 통해 상황을 추적하고. 업데이트된 준비금 증명(Proof of Reserves)이 공개되면 반드시 확인하길 권한다.
이번 공격이 중앙화 거래소 논의를 바꾸는 이유
이번 Binance 사건은 기록적인 보안 침해가 이어진 가을의 마무리에 발생했다. 9월 공격 이후 단계적 일정으로 출금을 재개해야 했던 Bitget 사례와 함께, 이 사건은 세 가지 차원에서 논의의 무게 중심을 바꾸고 있다.
첫 번째는 기술적 차원이다. 출금 인프라에 접근 권한을 가진 노트북 한 대가 침해되는 것만으로도 치명적 공격이 가능하다는 사실은. 콜드 키 아키텍처 단독으로는 방어할 수 없는 벡터임을 보여준다. Bybit, Bitget, 그리고 이번 Binance 사후 분석 모두 동일한 결론을 가리키고 있다.
두 번째는 시스템적 차원이다. Tether와 Circle이 수 분 만에 24억 달러 이상을 동결할 수 있었다는 사실은 업계의 핵심 피해 억제 수단이 됐지만, 동시에 크립토 시장에서 가장 많이 쓰이는 자산이 두 개의 중앙화 발행사에 얼마나 의존하고 있는지를 다시 한 번 드러낸 것이기도 하다. 검열 가능성 문제가 그 이면에 있다.
세 번째는 신뢰의 차원이다 한편 Binance는 모든 손실을 보전하겠다고 발표했다. 하지만 실질적 검증은 사후 보고서의 투명성, 업데이트된 준비금 증명, 그리고 출금이 완전히 정상화되는 속도에 달려 있다. 세 가지 모두 공식 확인이 들어오는 대로 이 글에 업데이트할 예정이다.