11월 1일에서 2일로 넘어가는 밤. 약 25분 만에 메르카도 비트코인의 운영 지갑이 10개 서로 다른 네트워크에 걸쳐 알 수 없는 주소로 자금을 전송했다. 브라질 최대 가상자산 거래소인 메르카도 비트코인 해킹은 같은 날 아침 거래소 측이 공식 확인했다. 입출금은 즉시 중단됐으며, 회사는 고객 자산과 개인정보에 피해가 없다고 밝혔지만 유출 금액은 공개하지 않았다. Hypernative가 처음 제시한 4,000만 달러 이상부터 Bitquery가 분석한 4,850만 달러까지. 이는 모두 제3자의 추정치로 거래소가 공식 확인한 수치가 아니다.
 Gaurav Agarwal
Bitquery의 온체인 분석, Arkham의 추적 보고서, 그리고 The Record, Cointelegraph, Bitcoin Magazine의 기사를 참고했다. 메르카도 비트코인의 공식 입장은 InfoMoney. CNN Brasil, Exame가 전한 내용을 기준으로 했으며, 브라질 중앙은행 규정은 Capital Aberto의 재구성 보도를 참조했다. 메르카도 비트코인의 X 게시물과 Bloomberg 기사는 직접 접근이 어려워 해당 내용을 인용한 매체를 통해 전달한다. 이하 모든 시각은 UTC 기준이다.
1단계: 사전 탐색과 자금 유출
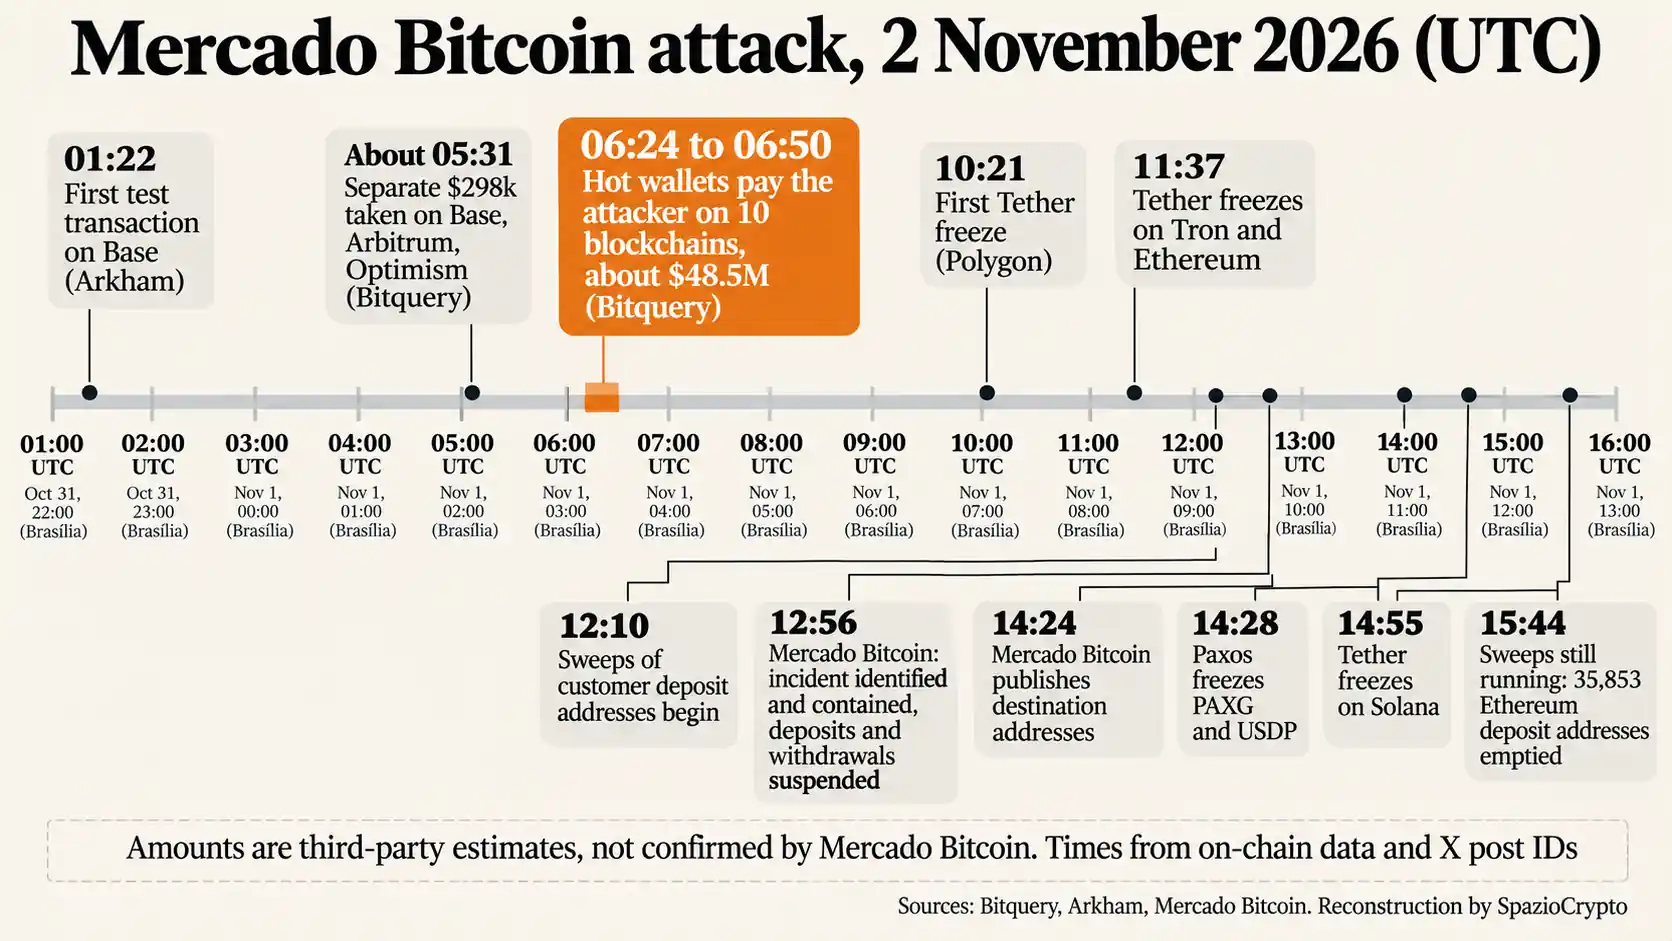
Arkham에 따르면 공격자는 UTC 01:22에 Base 네트워크에서 첫 테스트 트랜잭션을 실행했다. Cointelegraph가 인용한 CertiK의 Dickson Wu는 약 4시간 동안 Base, Optimism, Arbitrum을 포함한 8개 소규모 네트워크를 사전 탐색했다고 분석했다. Bitquery는 메르카도 비트코인에서 첫 대규모 유출이 시작되기 53분 전, 이들 네트워크에서 별도로 약 29만 8,000달러가 인출됐다고 보고했다.
 Arkham
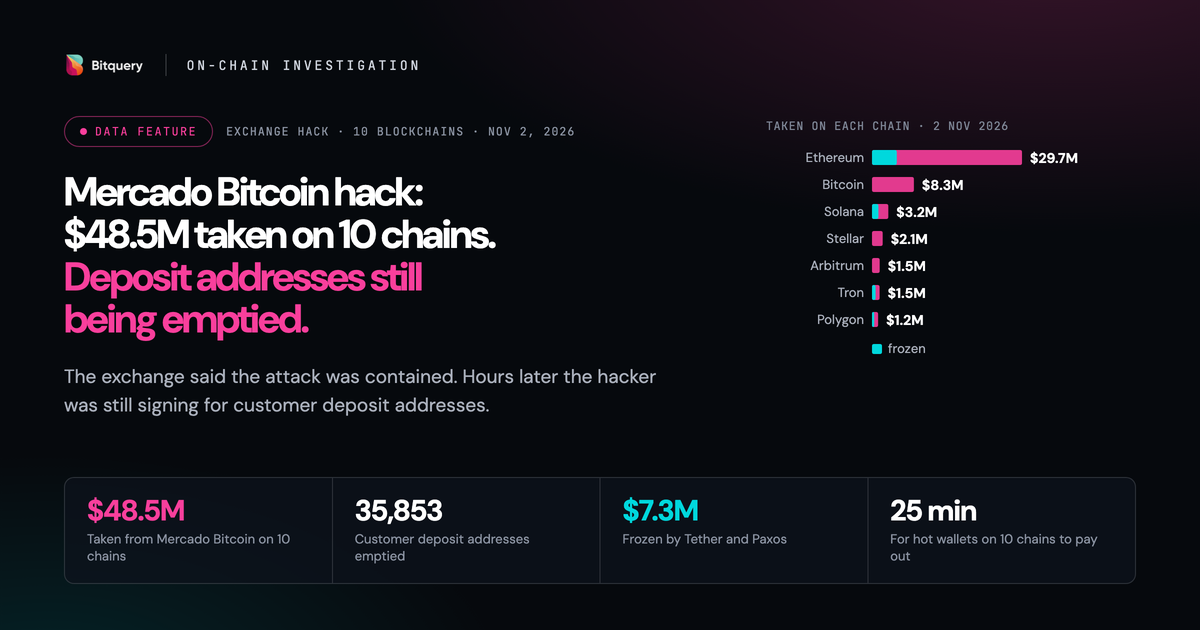
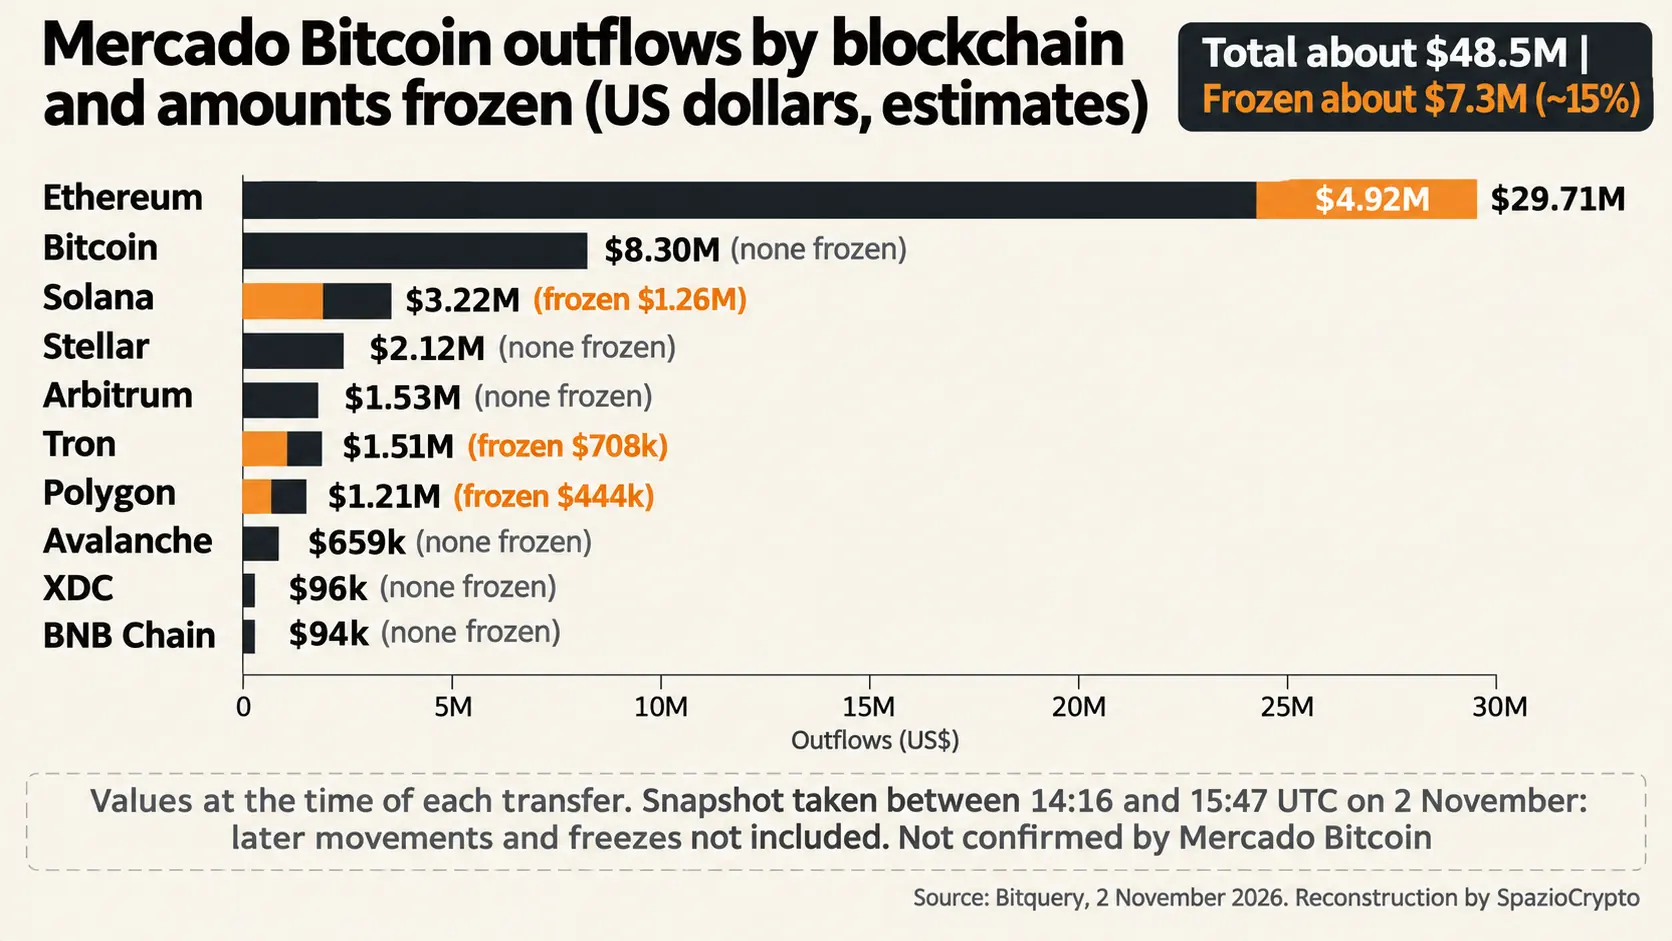
Bitquery 분석에 따르면 주요 유출은 UTC 06:24부터 06:50까지. 즉 브라질리아 현지 시각으로 오전 3시 24분에서 3시 50분 사이 25분간 집중됐다. 이 시간 동안 거래소의 핫월렛, 즉 출금 처리를 위해 네트워크에 연결된 지갑들이 10개 블록체인을 통해 공격자에게 자금을 보냈다. 이더리움에서는 2,852 ETH와 USDT. USDC 및 약 185개 토큰이 함께 유출돼 총 2,970만 달러 규모였으며. 비트코인에서는 106.07 BTC(그 중 104.43 BTC는 단일 트랜잭션으로 전송)가 빠져나가 830만 달러에 해당했다. 나머지는 Solana, Stellar, Arbitrum, Tron, Polygon, Avalanche, XDC, BNB Chain에 분산됐다. Cointelegraph가 인용한 보안업체들에 따르면, 이번 공격은 스마트 컨트랙트 취약점 악용이 아닌 정상적인 서명 트랜잭션으로 이루어졌다.
2단계: 스테이블코인 발행사의 동결 조치
결과적으로, 첫 번째 대응은 거래소가 아니라 스테이블코인 발행사에서 나왔다. Bitquery의 타임라인에 따르면, Tether는 UTC 10:21에 Polygon의 USDT0를 동결했고, 이후 11:37에 Tron과 이더리움의 USDT, 14:55에 Solana의 USDT, 15:42에 USAT 스테이블코인을 각각 차단했다. Tether CEO 파올로 아르도이노는 450만 달러 이상의 USDT가 동결됐다고 밝혔으며, 이는 The Record와 CNN Brasil이 보도했다. Paxos도 UTC 14:28에 PAXG와 USDP를 동결했다.
전체 피해 규모는 시간대에 따라 달라진다. Bitquery에 따르면 약 730만 달러가 동결됐으며, 이는 전체의 15%에 해당한다. 그 중 590만 달러는 Tether, 150만 달러는 Paxos가 동결한 것이다. Circle은 마지막 확인 시점 기준으로 아무것도 차단하지 않은 것으로 나타났으며. USDC 및 EURC로 약 430만 달러가 여전히 이동 가능한 상태였다. Cointelegraph는 UTC 기준 16시 42분 시점에서 Tether와 Circle이 합산 620만 달러를 동결했다고 보도했다. 자금 차단 능력은 스테이블코인 발행사 간의 실질적인 차이 중 하나로. 자세한 내용은 USDT와 USDC 비교에서 확인할 수 있다. Cointelegraph와 Bitcoin Magazine에 따르면, Tether는 7월에 Mercado Bitcoin에 2,000만 달러를 투자했다.
3단계: 공식 발표와 입금 주소
MB가 X에 올린 첫 게시물은 UTC 기준 12시 56분, 브라질리아 현지 시각으로는 9시 56분이었다. InfoMoney가 전한 내용에 따르면. 거래소는 “시스템 중 하나에서 발생한 사고를 신속히 파악하고 격리했다”고 밝혔으며. 고객 피해나 데이터 유출은 없었고 입출금은 예방 차원에서 일시 중단됐다고 설명했다. UTC 14시 24분에 올린 두 번째 게시물에서는 비트코인. 이더리움 호환 네트워크, Solana, Stellar, Tron의 목적지 주소를 공개해 추적을 가능하게 했다. CNN Brasil에 따르면 거래소 팀은 “관련 당국”과 협력해 조치를 취하고 있다고 했지만, 구체적인 기관명은 밝히지 않았다.
가장 민감한 지점은 개별 고객에게 할당된 입금 주소다. Bitquery에 따르면 공격자는 UTC 12시 10분부터 입금 주소를 비우기 시작해 15시 44분까지 작업을 이어갔다. 이더리움 네트워크에서는 35,853개 주소에서 약 26만 1,000달러가, 비트코인에서는 53개 주소가 표적이 됐다. Bitquery는 입금 주소가 통상 하나의 마스터 키에서 파생되기 때문에 공격자가 모든 입금 주소에 서명할 수 있었을 것으로 추론했다. 다만 이는 온체인 데이터에서 확인된 사실이 아니라 추론에 불과하다. The Record가 인용한 보안 전문가들은 바로 이 점을 근거로 “고객 피해 없음”이라는 거래소 측 발표에 의문을 제기했다.
4단계: 자금은 어디로 흘러갔나
결과적으로, Arkham에 따르면 공격자 지갑에서 287건의 스왑이 발생했으며, 소규모 토큰 매도에 활용됐다. Bitquery는 Mayan과 Chainflip 브리지를 통해 약 160만 달러 상당의 ETH가 이동한 것을 포착했고. Relay 서비스는 주문 2건을 거부한 것으로 나타났다. Cointelegraph에 따르면 UTC 16시 42분 기준으로 약 2,000만 달러가 새 지갑으로 이미 이동했으며. MB가 공개한 주소에는 BTC 106개를 포함해 2,000만 달러 이상이 남아 있었다. 어떤 출처도 이번 공격의 배후를 특정 그룹으로 지목하지 않았다. 자금이 10개 네트워크에 분산됐을 때는 스테이블코인이 어떤 네트워크에서 유통되는지가 중요하다. 누가 동결할 수 있느냐가 네트워크에 따라 달라지기 때문이다.
“고객 피해 없음”이란 무슨 뜻인가
Bitcoin Magazine이 인용한 Bloomberg 보도에 따르면, MB는 모든 손실을 자체적으로 흡수하겠다고 밝혔다. 이 발표의 의미를 풀어보면 이렇다. 거래소 플랫폼에 암호화폐를 보관하는 이용자는 해당 주소의 소유자가 아니라 거래소에 대한 채권자다. 거래소가 손실을 보전한다면, 온체인에서 주소가 비워졌더라도 이용자의 잔액은 그대로 유지된다. 두 가지 보관 방식의 차이는 셀프 커스터디, 거래소, 지갑 비교 가이드에서 확인할 수 있다.
현재 이용자들은 자금을 이동할 수 없는 상황이며, 서비스 재개 일정도 발표되지 않았다. Cointelegraph에 따르면, 만약 데이터 유출이 확인될 경우 브라질 개인정보보호 당국에 신고 의무가 발생한다. MB는 공식 채널을 통해 이용자에게 계속 업데이트를 제공하겠다고 밝혔다. 공식 채널만 신뢰하는 것은 거래소와 기관을 사칭한 사기에 맞선 첫 번째 방어선이기도 하다. 서비스 재개 후 개인 지갑으로 자산을 옮기고 싶다면 암호화폐 지갑 개설 방법부터 시작하면 된다.
브라질 규제 환경
이번 공격은 브라질 중앙은행(Banco Central)의 새 규제가 본격 적용되는 시점에 발생했다. Capital Aberto에 따르면 암호화폐 서비스 기업을 대상으로 한 규정은 2월 2일부터 시행 중이다. 10월 30일에는 허가 신청 1단계 제출 기한이 만료됐으며, 이는 심사 기간 중 영업을 계속하기 위한 조건이었다. Exame에 따르면 MB는 해당 신청서를 제출했다. 새 규정은 자기 자산과 고객 자산의 분리, 거버넌스 구조 수립, 키 보관을 위한 정보 보안 요건을 요구한다. 추가 건전성 요건은 2027년부터 적용될 예정이다. 검토한 자료 중 Banco Central이 이번 공격에 공식 논평을 낸 사례는 확인되지 않았다.
Mercado Bitcoin 해킹 사건 요약
확인된 사실과 미확인 사항
- 확인됨: 11월 2일 밤 MB 시스템 중 하나에서 사고 발생, 입출금 중단, 목적지 주소 공개, Tether 및 Paxos의 온체인 동결 기록.
- 미공개: 공식 피해액, 침해된 시스템, 공격 주체, 서비스 재개 일정. 4,000만~4,850만 달러라는 추정치는 모두 제3자 발표다.
- 추후 주목할 사항: 서비스 재개 및 손실 보전 여부, 여전히 노출된 입금 주소, Banco Central의 개입 가능성.
더 넓은 시각으로 보기
나흘 전인 10월 29일, Binance는 역대 최대 규모의 암호화폐 탈취 사건을 겪었다. Nextgov에 따르면 TRM Labs는 피해액을 63억 6천만 달러로 추산하며, FBI는 이를 북한의 소행으로 귀속했다. 두 사건을 연결하는 공식 출처는 없다. 다만 두 사건 모두 스마트 컨트랙트 취약점보다 운영 보안. 즉 키 관리, 핫 월렛, 내부 접근 권한 문제로 시선을 돌린다는 점은 주목할 만하다. 공격자가 정상적인 서명 절차로 전송을 실행할 경우, 블록체인 자체는 어떤 이상 징후도 감지하지 못한다.
또 다른 교훈은 자금을 실제로 막아낸 주체가 누구인가 하는 점이다. 사건 초기 몇 시간 동안 가장 효과적인 방어는 스테이블코인 발행사, 특히 Tether에서 나왔다. 이는 안정성과 우려 사이에서 Tether가 차지하는 역할의 무게를 다시 확인시켜 준다. 공격 상황에서는 유용한 권한이지만, 그 권한은 여전히 소수의 민간 기업에 집중되어 있다. 앞으로 주시해야 할 신호는 서비스 재개 일정. 공식 피해 금액 발표, 그리고 인가 만료를 며칠 앞둔 Banco Central의 반응이다.