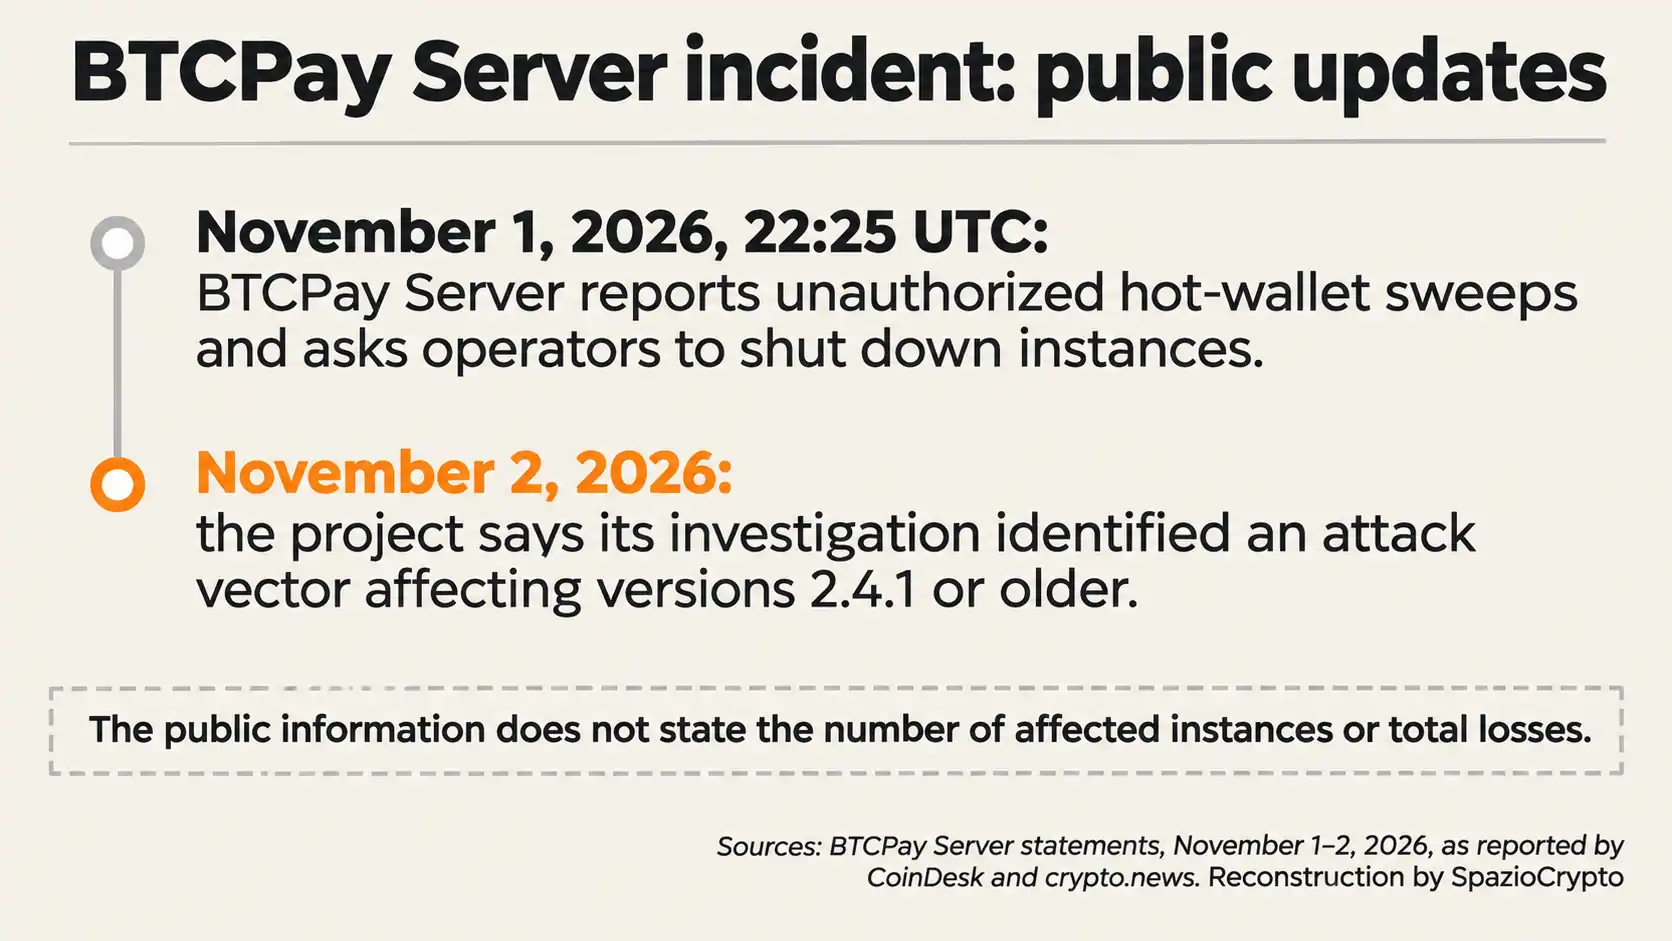
BTCPay Server가 운영자들에게 인스턴스를 즉시 종료할 것을 촉구했다. 미승인 공격자에 의한 핫월렛 자금 탈취 신고가 접수된 이후다. 공식 경보는 2026년 11월 1일 22:25 UTC에 X를 통해 게시됐으며. 조사가 완료될 때까지 ./btcpay-down.sh 명령으로 서비스를 중단할 것을 권고했다.
🚨 We are receiving reports of hot wallets on BTCPay Servers being swept by unauthorized attackers.
, BTCPay Server (@BtcpayServer) November 1, 2026
If you're running an instance, please shut it down (./btcpay-down.sh) until we complete the investigation.
11월 2일, 팀은 첫 번째 업데이트를 발표했다. Crypto.news가 보도한 바에 따르면, 조사 결과 공격 벡터가 버전 2.4.1 및 그 이전 버전에 집중된 것으로 파악됐다. 버전 2.4.7로 업데이트된 설치 환경에서는 핫월렛 탈취 피해 신고가 접수되지 않았다는 것이 현재까지의 잠정적 결론이다. 다만 이는 예비 분석 단계에 불과하며, 취약점의 기술적 세부 사항이나 이후 모든 버전의 안전 여부는 아직 확인되지 않았다.
현재까지 알려진 것
다시 말해, BTCPay Server 설립자 Nicolas Dorier는 조사한 사고들에서 공격자들이 대상 서버의 관리자 권한을 획득했다고 밝혔다. 그러나 어떤 경로로 접근에 성공했는지는 아직 밝혀지지 않았다. 피해를 입은 운영자 수와 탈취된 자금 규모도 공개되지 않은 상태다.
최초 경보는 버전이나 패치를 특정하지 않고 전체 운영자를 대상으로 발령됐다. 이후 업데이트에서 의심 범위가 버전 2.4.1 이하로 좁혀졌으나, 공개된 정보만으로는 기술적 원인이나 이번 사고에 대한 구체적인 수정 방안을 알 수 없다.
BTCPay Server는 상인과 서비스 사업자가 자체 인프라로 비트코인 결제를 수용할 수 있도록 하는 오픈소스 셀프호스팅 소프트웨어다. 특정 설정에서 핫월렛은 서버에 트랜잭션 서명에 필요한 자격 증명을 보관한다. 서버가 침해당할 경우 연결된 자금도 함께 노출될 수 있다. 자금 보관 방식은 운영자가 선택한 구성에 따라 달라진다.
이번 사안은 피해 신고가 접수된 특정 설치 환경과 연관된 핫월렛에 한정된다. 현재 공개 정보는 비트코인 네트워크 전체 또는 모든 BTCPay Server 인스턴스가 침해됐음을 시사하지 않는다.
아직 해결되지 않은 쟁점들
조사는 피해 인스턴스 수, 전체 손실 규모, 공격자가 관리자 권한을 획득한 경로 등을 아직 확정하지 못했다. 버전 2.4.1 이후 버전들에 대한 피해 범위도 추가 공식 업데이트가 필요한 상황이다.
현재 운영자에게 가장 실질적인 정보는 11월 2일에 공개된 버전 관련 지침과 조사 기간 중 인스턴스를 중단하라는 초기 권고다. 서버를 언제, 어떤 조건에서 재가동할 수 있는지는 이후 공식 공지와 추가 기술 정보를 통해 확인해야 한다. 국내에서 BTCPay Server를 운영 중인 사업자라면 가상자산이용자보호법상 보안 관리 의무를 염두에 두고. 금융감독원 및 DAXA의 보안 가이드라인도 함께 참조할 것을 권한다.