2026년 10월 22일, 아일랜드 중앙은행(Central Bank of Ireland)은 Coinbase Ireland에 325만 2,618유로의 과징금을 부과했다. 2020년 11월 1일부터 2025년 8월 19일까지 고객 자금 세이프가딩(safeguarding) 및 아웃소싱 관리 의무를 위반한 것이 그 이유다.
본 기사는 아일랜드 중앙은행이 2026년 10월 22일 공표한 공식 보도자료와 합의 통지서(Settlement Notice)를 기반으로 작성되었으며, Reuters, Decrypt, The Block, Irish Times의 보도도 참고했다. 합의 통지서 전문은 직접 열람하지 않았으며, 공식 보도자료와 관련 매체 보도를 통해 인용한다.
아일랜드 중앙은행이 적발한 위반 사항
Coinbase Ireland Limited는 아일랜드에서 인가받은 전자화폐 발행기관이다. 법정화폐를 받고 전자화폐를 발행하며, 고객은 이를 통해 그룹 플랫폼에서 암호화폐를 구매한다. 중앙은행은 「Electronic Money Regulations 2011」 위반 사항을 세 가지 범주로 정리했다.
첫째, 세이프가딩 프로세스의 아웃소싱 서비스 제공자로서 미국 본사 Coinbase 그룹에 과도하게 의존하면서, 아일랜드 현지에서 해당 기능을 감독할 충분한 전문 인력을 두지 않았다. 둘째, 지정 세이프가딩 계좌가 시스템 설계 결함과 내부 통제 미흡으로 장기간 과소 적립 상태를 유지했다. 셋째, 세이프가딩 관련 중요 변경 사항을 식별하고 중앙은행에 보고하기 위한 내부 통제, 에스컬레이션 절차, 거버넌스 프로세스가 부적절했다.
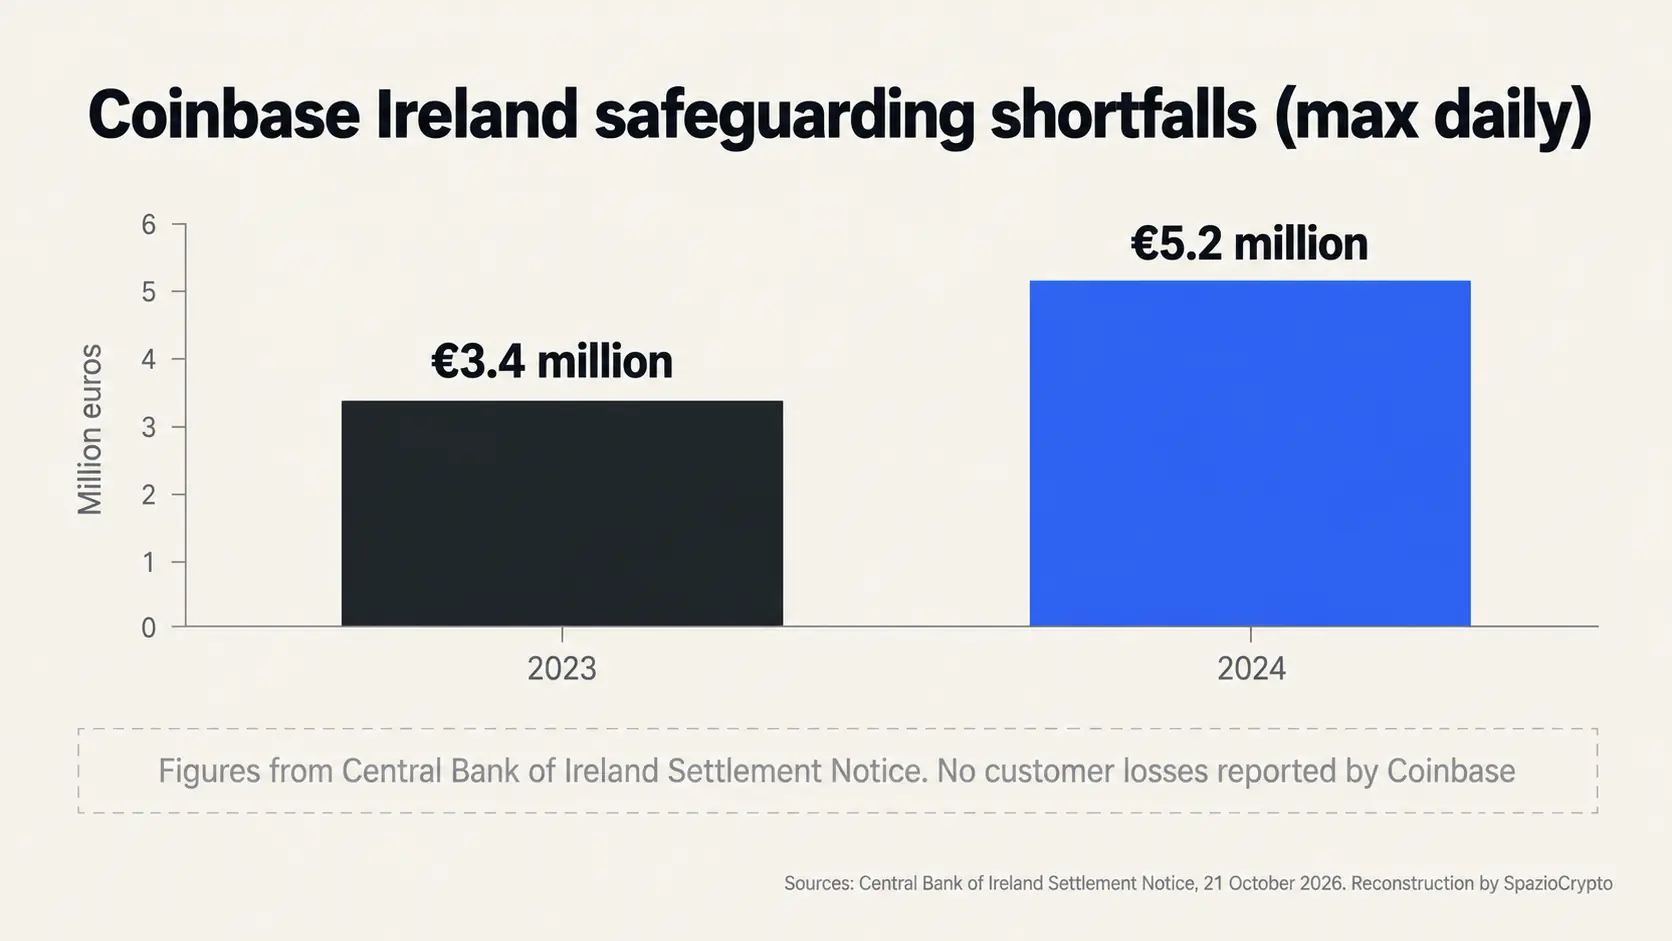
합의 통지서에 따르면, 세이프가딩 계좌의 일일 최대 부족액은 2023년 340만 유로, 2024년 520만 유로에 달했다. 일부 기간에는 고객 자금이 Coinbase 그룹 내 다른 계열사의 자금과 혼합되기도 했다. 중앙은행은 Coinbase가 파산할 경우 고객이 자금을 신속하고 완전하게 회수하는 데 어려움을 겪었을 수 있다고 지적했다.
Coinbase 입장: 고객 손실은 없었다
사실, Coinbase는 위반 사실을 인정하고 합의 통지서의 내용을 수용했다. 회사 대변인은 Reuters와의 인터뷰에서 문제를 자체 신고했으며, “어떤 고객도 금전적 손실을 입거나 자금 접근이 차단된 사례는 없었다”고 밝혔다. Coinbase 측은 해당 문제들이 대부분 대규모 시장 혼란 시기에 고객을 보호하기 위해 취한 조치 과정에서 발생했으며, 이미 해결됐다고 설명했다.
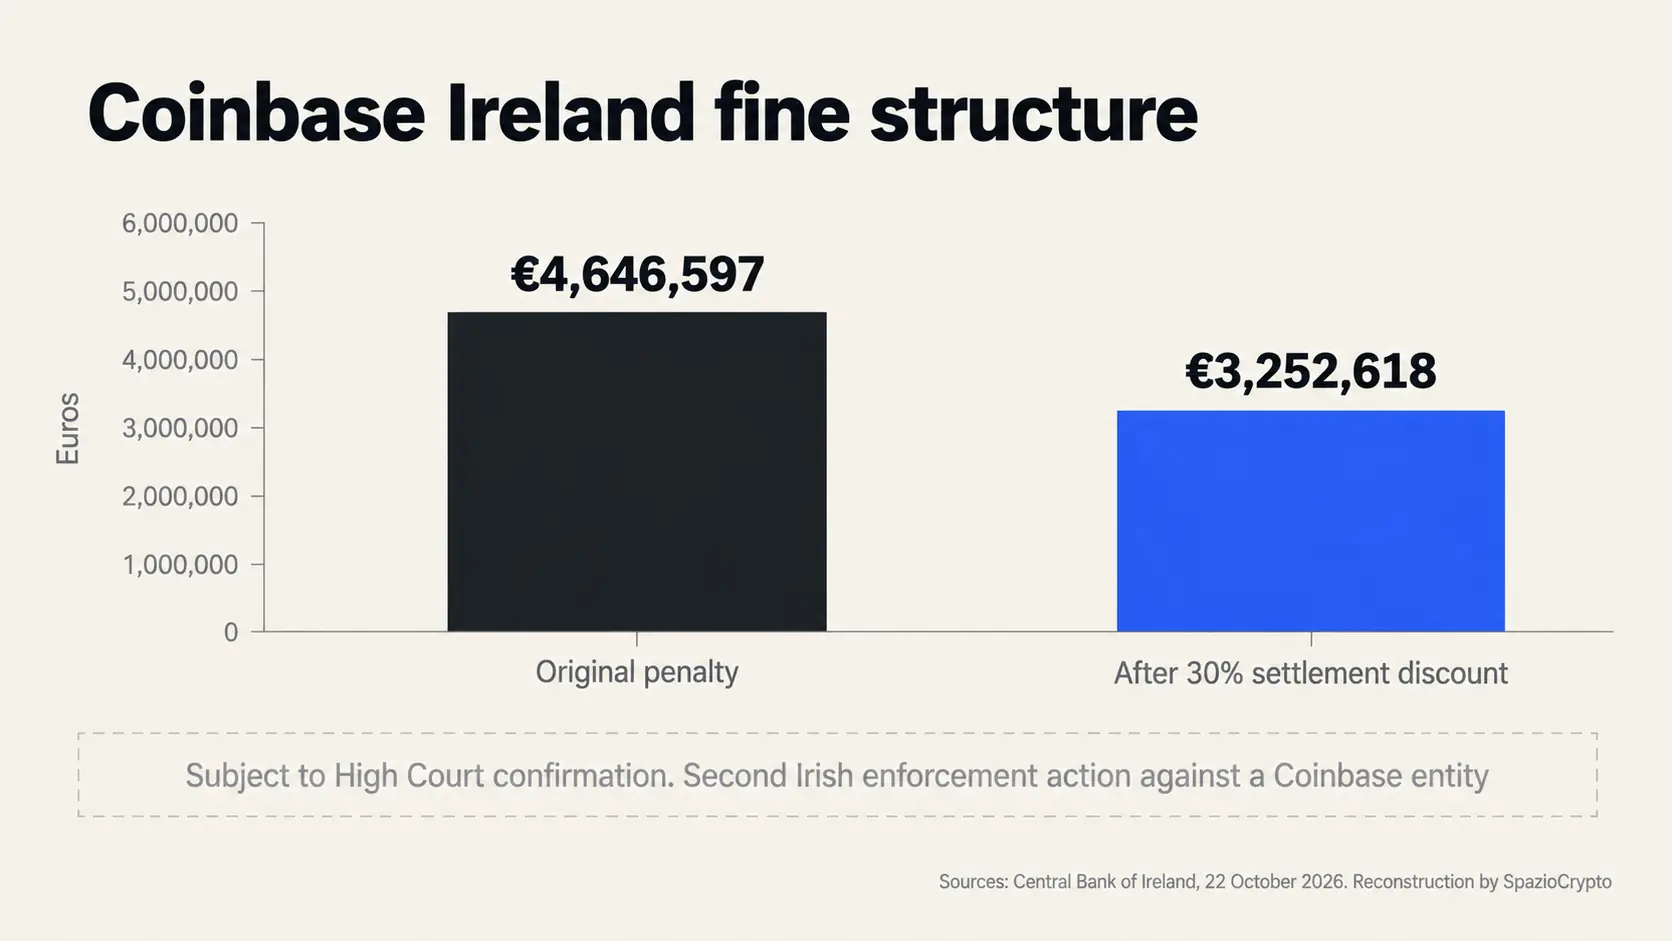
아일랜드 중앙은행이 최초 산정한 과징금은 464만 6,597유로였다. 합의 제도에 따른 30% 감경이 적용돼 최종 과징금은 325만 2,618유로로 확정됐다. 이 제재에는 공식 경고(reprimand)도 포함되며, 실제 발효되기 위해서는 아일랜드 고등법원(High Court)의 확인 결정이 필요하다.
아일랜드 중앙은행 집행국장 Karen O'Leary는 “지급결제 및 전자화폐 기관은 고객 자금을 완전히 보호해야 할 근본적인 의무가 있다”며, 중앙은행은 “세이프가딩 체계의 취약점에 대해 무관용 원칙을 적용한다”고 밝혔다.
아일랜드 중앙은행의 두 번째 제재
이번 제재는 1년도 안 되는 기간 동안 아일랜드 중앙은행이 Coinbase 그룹 산하 법인에 내린 두 번째 집행 조치다. 앞서 동일한 규제 당국은 Coinbase Europe에 자금세탁 방지 및 테러 자금 조달 차단을 위한 거래 모니터링 의무 위반으로 2,150만 유로의 과징금을 부과한 바 있으며, 2026년 10월 22일 자 보도자료에서도 이 사실이 명시되어 있다.
이번 사건은 아일랜드 전자화폐 발행기관의 법정화폐 및 전자화폐 자금 보호 의무에 관한 것으로, 암호화폐 수탁(custody)에 직접 적용되는 규정은 아니다. Coinbase는 룩셈부르크에서 MiCA CASP 라이선스도 보유하고 있으며, 이는 본지의 MiCA 인가 거래소 목록에서도 확인할 수 있다.
유럽 고객에게 중요한 이유
전자화폐기관에 적용되는 세이프가딩 의무는 고객 자금이 분리 보관되고, 중개기관에 문제가 발생하더라도 인출 가능한 상태를 유지하도록 설계된 규정이다. EU 회원국(이 경우 아일랜드)에서 인가받은 기관이 크립토 플랫폼에서 사용되는 전자화폐를 발행할 때, 해당 채널을 이용하는 유럽 고객들은 바로 이 보호 장치에 의존하게 된다.
아일랜드 중앙은행은 인가 과정에서 제시한 확약이 이행되지 않았고, 중대한 변경 사항도 보고되지 않았다고 지적했다. 본 편집부의 분석에 따르면, 이 사례는 현지 실질적 운영 없이 이루어지는 국경 간 아웃소싱이 유럽 여권이 보장해야 할 고객 보호를 약화시킬 수 있다는 위험을 잘 보여준다.
이탈리아에서 활동하는 사업자들에게 가장 직접적인 기준은 MiCA와 이탈리아 은행 관련 기사 및 Banca Sella 사례에서 다룬 바와 같이, 커스터디와 CASP에 관한 MiCA 체계다. 다만 크립토 구매에 사용되는 법정화폐 자금의 보호는 이번 사례에 적용된 것과 같은 기존 전자화폐 규정도 통과해야 한다.
이탈리아 상황은 어떤가
현재까지 Consob 또는 이탈리아 중앙은행(Banca d'Italia)이 이번 아일랜드 제재가 이탈리아 사업자나 고객에게 미치는 직접적 영향에 관해 공식 발표한 내용은 없다. Coinbase는 이탈리아 CASP 인가 목록에 등재되어 있지 않으며, 이탈리아 고객들은 MiCA 여권 또는 해당 국가 규정을 적용받는 그룹 내 유럽 법인을 통해 플랫폼을 이용하고 있다.
이번 사례는 사업자의 현지 실질적 운영에 관한 이탈리아 내부 논의에서 이미 높아진 관심을 더욱 강화시켰다. CASP 목록 정리 기사와 Consob 및 MiCA 미준수 스테이블코인 관련 기사에서 분석했듯이. 유럽 규제 당국은 단순히 라이선스 보유 여부가 아니라 고객을 실질적으로 보호할 수 있는 역량을 검토하고 있다. 유럽 자금 보호의 또 다른 사례로는 Qivalis가 이탈리아 은행들의 참여 아래 네덜란드에서 취득한 전자화폐기관 라이선스를 들 수 있다. CASP를 위한 이탈리아 인가 절차는 YouHodler Italy의 Consob 인가 공시에서도 확인할 수 있다.
고객 입장에서 실질적인 핵심은 이것이다. 이번 사례에서 보고된 손실은 없지만, 규제 당국은 해당 결함이 과징금과 공개 경고를 정당화할 만큼 심각하다고 판단했다. 아일랜드 고등법원의 확인 절차는 아직 진행 중이다.
Coinbase Ireland 핵심 정리
확인된 사항과 미확인 사항
- 확인됨: 2020년 11월 1일부터 2025년 8월 19일까지의 세이프가딩 및 아웃소싱 위반으로 감경 후 3,252,618유로 과징금 부과, 10월 21일 합의 성립, Coinbase 측 발표 기준 고객 손실 없음.
- 미확인: 고등법원의 확인 결정(절차 진행 중), 합의 통보문에 기재된 코딩 오류 및 혼합 자금 흐름의 전체 내용, 이탈리아 고객에 대한 운영상 영향.
- 추후 주목: 고등법원 확인 결정, 그룹 내 다른 법인에 대한 추가 조치 가능성, MiCA 및 전자화폐 규정 하에서 현지 실질 운영 요건의 구체화 방향.
더 넓은 시각으로 보면
본 편집부의 분석이다. 이번 제재는 고객 자금 손실에서 비롯된 것이 아니라, 그 손실이 발생하지 않도록 설계된 규칙의 위반에서 비롯됐다. 아일랜드 중앙은행은 미국 모회사에 대한 과도한 의존과 장기간 지속된 세이프가딩 계좌 부족이. 실제 피해가 없었음에도 유럽 고객 보호에 용납할 수 없는 위험을 초래했다고 판단한 것이다.
앞으로 주목해야 할 지표는 세 가지다. 고등법원의 확인 결정, 현지 거버넌스 구조 변경에 관한 Coinbase의 공식 발표, 그리고 Consob이나 이탈리아 중앙은행을 포함한 다른 유럽 규제 당국이 이 사례를 인가 사업자의 현지 실질 운영 기준을 설정하는 데 참고할지 여부다. 고객 측면에서 확인된 사실은 한 가지로 요약된다. Coinbase가 공식 발표한 대로 접근 불가 사례도, 보고된 손실도 없었다.