이탈리아 중앙은행(Banca d'Italia)은 10월 6일 로마에서 연례 금융 암호학 컨퍼런스 FCiR26을 개최했다. De Cifris 협회와 공동으로 주관한 이 행사는 금융 부문에 적용되는 암호화 기술을 주제로 한다. 공개된 의제에는 포스트 양자 암호화로의 전환. 공개 블록체인에 대한 양자 리스크, 공공 부문 프라이버시 보호를 위한 암호화 기법이 포함된다. 국내 투자자와 블록체인 업계 종사자들이 주목할 주제이지만, 이 행사는 어디까지나 학술 컨퍼런스다. 이탈리아 중앙은행이 비트코인이나 암호화폐에 대한 새로운 공식 입장을 발표하는 자리가 아니라는 점을 명확히 해야 한다.

발표된 내용과 발표되지 않은 내용
공식 출처는 Banca d'Italia가 9월 30일에 게재한 페이지다. 행사 날짜, 주관 기관, 목표가 명시되어 있다. 중앙은행과 국내외 기관의 학자, 연구자, 전문가들이 금융 분야 응용 암호학의 최신 연구 성과를 공유하는 자리다. 행사는 카를로 아제리오 챰피 센터(Centro Carlo Azeglio Ciampi)에서 열린다. 기사 작성 시점을 기준으로 프로그램. 발표자 명단, 자료집은 아직 공개되지 않았으며, 비트코인이나 기타 디지털 자산에 관한 중앙은행의 공식 성명도 없는 상태다.
우리가 아는 것과 과도한 해석 사이의 선을 명확히 그어야 한다. 포스트 양자 암호화와 공개 네트워크에 대한 리스크가 의제에 포함된 것은 사실이다. 그러나 누가 무슨 말을 할지, 실무적 권고안이 나올지는 알 수 없다. 학술 컨퍼런스는 연구 성과를 공유하는 자리이지, 규정을 만드는 곳이 아니다.
매년 열리는 FCiR 컨퍼런스와 프라이버시 의제
FCiR은 매년 열리는 정례 행사다. 2025년 판은 10월 1일 같은 챰피 센터에서 개최되었으며. Banca d'Italia 정보화 총괄 이사 Giuseppe Zingrillo가 개회사를 낭독했고, 당일 기관 공식 사이트에 전문이 공개되었다. 해당 에디션은 Banca d'Italia 측의 Michela Iezzi와 De Cifris 측의 Massimiliano Sala가 공동으로 의장을 맡았다. 그해 과학위원회에는 Ripple, J.P. Morgan, BNP Paribas, Offchain Labs 소속 전문가들도 참여했다. 2024년 에디션은 프라스카티에서 열린 CIFRIS24 컨퍼런스 내 공동 워크숍 형태로 진행되었다. De Cifris는 'De Componendis Cifris'의 약자로, 암호학 보급을 목적으로 하는 이탈리아의 비영리 학술 단체다. 전날에는 로마 트레 대학교에서 제4회 전국 컨퍼런스 CIFRIS26이 열렸으며. 이탈리아 국가 사이버보안청(Agenzia per la Cybersicurezza Nazionale) 대표도 의장단에 이름을 올렸다.
프라이버시 문제는 이탈리아 중앙은행에게 새로운 주제가 아니다. 9월 29일, 이탈리아 중앙은행(Banca d'Italia)은 디지털 결제에서의 프라이버시와 검증 가능성을 다룬 연구 보고서 93호를 발표했으며, 본지는 이를 영지식 증명(zero-knowledge proof) 심층 분석에서 소개한 바 있다. 보고서의 저자로는 Matteo Nardelli, Francesco De Sclavis, Michela Iezzi가 이름을 올렸다. Iezzi는 FCiR25의 의장을 맡았고, Nardelli는 과학위원회 위원으로 참여했다. 두 작업이 이번 행사 프로그램과 연결되는지는 확인되지 않지만, 응용 암호학 연구 분야에서 동일한 이름들이 반복적으로 등장한다는 점은 분명하다.
양자 위험이 블록체인에 미치는 영향
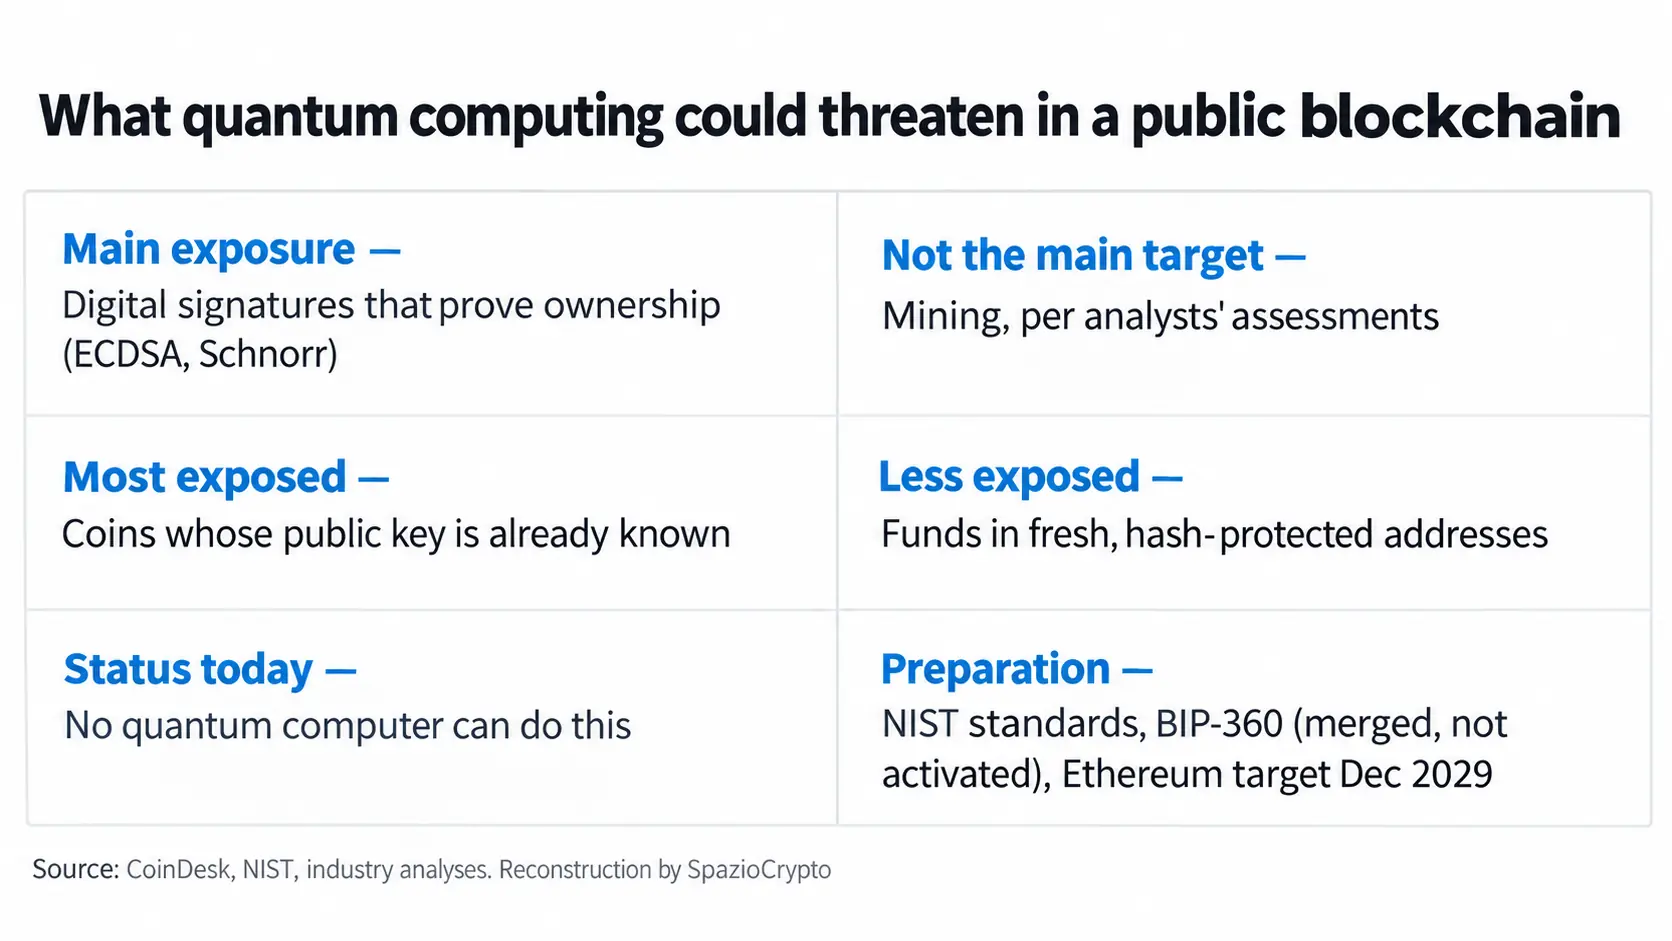
사실, 전문가들이 논의하는 핵심 위협은 양자 컴퓨터가 채굴 과정을 파괴하는 것이 아니라. 자산 소유권을 증명하는 디지털 서명을 위조하는 데 있다. 비트코인의 경우 타원곡선 디지털 서명 알고리즘(ECDSA)과 슈노르(Schnorr) 서명이 해당하며, 이더리움도 유사한 방식을 사용한다. 특히 공개 키가 이미 노출된 자산이 취약하다. 현재 이러한 공격을 실행할 수 있는 양자 컴퓨터는 존재하지 않으며, 실현 가능한 시점에 대한 전망도 연구자마다 크게 엇갈린다.
 Banca d'Italia
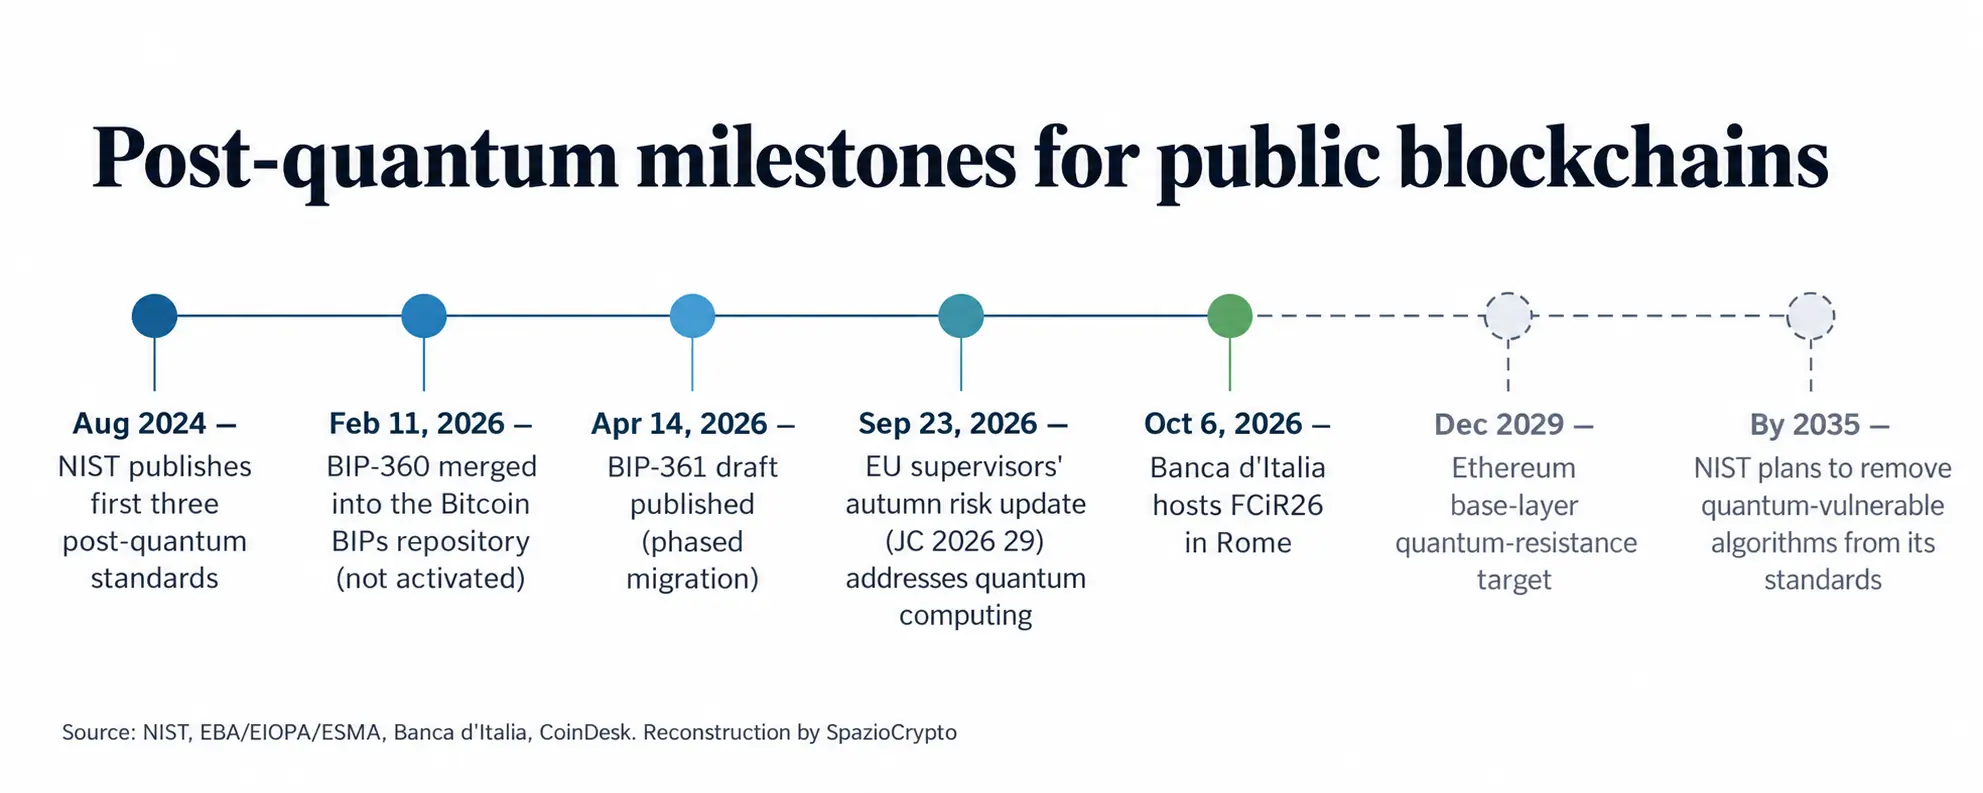
표준 측면에서 미국 국립표준기술연구소(NIST)는 2024년 8월 최초의 포스트 양자 암호화 표준 3종을 발표했으며. 전환 계획에 따르면 2035년까지 양자 컴퓨터에 취약한 알고리즘을 자체 표준에서 제거할 방침이다. 고위험 시스템은 그보다 훨씬 이른 시점에 전환이 이루어져야 한다. 블록체인 네트워크 차원에서 비트코인은 2026년 2월 11일 공식 BIP 저장소에 등록된 BIP-360 제안을 통해 양자 저항형 출력 방식을 도입했으나 아직 활성화되지 않았다. 4월 14일 공개된 BIP-361 초안은 기존 서명 방식에서의 단계적 마이그레이션 방안을 제시하지만, 네트워크 전체에 적용되는 확정 기한은 없다. 이더리움은 2029년 12월을 기본 레이어의 양자 저항성 확보 목표 시점으로 제시했다. 다만 CoinDesk는 이를 2029년까지 비트코인이나 이더를 탈취할 수 있는 양자 컴퓨터의 등장을 전제하는 것으로 해석해서는 안 된다고 설명한다. 이미 노출된 지갑과 키의 마이그레이션 작업 자체가 수년이 걸릴 수 있기 때문이다.
유럽의 감독 당국 보고서와 규제 대응
9월 23일, 유럽의 세 금융감독기관인 EBA, EIOPA, ESMA는 유럽연합 금융 시스템의 위험 및 취약성에 관한 2026년 가을 업데이트(문서 JC 2026 29)를 공동 발표했다. 본지가 이전에 보도한 EU 외부 디지털 서비스 공급업체 의존도 경고가 담긴 바로 그 보고서다. 사이버 위험, 인공지능 모델, 양자 컴퓨팅을 다룬 섹션에서 감독 당국은 양자 컴퓨팅이 기회를 제공하는 동시에, 잠재적 위협이 시스템에 대한 조기 대응을 정당화한다고 밝혔다. CoinDesk의 보도에 따르면, 해당 보고서는 고도화된 양자 컴퓨터가 통신, 거래, 데이터베이스, 블록체인 보호에 광범위하게 사용되는 암호화 시스템을 위협할 수 있으며, 이러한 위협이 실질적인 상업적 응용이 나타나기 전에 현실화될 수 있다고 경고한다.
[그래프 2: 아래 안내 참조]
FCiR26 요약
확인된 사항과 미확인 사항. 출처: Banca d'Italia, 2026년 9월 30일
- 확인됨: 10월 6일 컨퍼런스 개최, Banca d'Italia와 De Cifris 공동 주관. 주제: 포스트 양자 암호화, 공개 블록체인의 양자 위험, 공공 부문 프라이버시.
- 미확인: 작성 시점 기준 프로그램, 발표자, 자료 미공개.
- 해당하지 않는 것: 비트코인이나 암호화폐에 대한 중앙은행의 공식 입장.
더 큰 그림
양자 위험은 불과 몇 달 만에 개발자 포럼에서 감독 당국의 위험 목록과 표준화 기관의 일정표로 이동했고, 이제는 중앙은행이 주최한 컨퍼런스에서도 자리를 차지하게 됐다. 이탈리아 중앙은행(Banca d'Italia)이 학술 협회와 함께 이 주제를 의제에 올렸다는 사실 자체가, 해당 기관이 기술을 규제 이전에 먼저 연구 대상으로 바라보는 시각을 잘 보여준다.
관찰자 입장에서 얻을 수 있는 시사점은 두 가지다. 첫째, 주제와 일정을 구분해야 한다. 현재 어떤 양자 컴퓨터도 기존 서명 방식을 실제로 해독하지 못하며. 2029년 이더리움 목표처럼 가장 가까운 마일스톤조차 임박한 위협이 아닌 ‘준비’에 관한 것이다. 둘째, 논의의 축이 “할 것인가”에서 “어떻게 할 것인가”로 옮겨가고 있음에 주목해야 한다. NIST가 표준을 이미 발표했고. BIP-360 같은 구체적인 제안이 나온 데다 감독 당국도 이 주제를 직접 언급하는 상황에서. 이제 핵심 질문은 누가, 언제, 어떤 비용(예컨대 훨씬 커진 서명 크기)을 감수하며 마이그레이션하느냐가 됐다. Banca d'Italia가 이날 컨퍼런스에서 발표 자료나 개입 내용을 공개할 경우, 지속적으로 추적해 전달할 예정이다.